
تقرير من شركة الأمن السيبراني العملاقة كراود سترايك يكشف عن تفاصيل الهوية
تسرب معلومات شخصية للمهاجم عند استخدام الذكاء الاصطناعي في كتابة السيرة الذاتية
ظهور الحساب ذاته في هجمات على منصات العملات الرقمية والدفع: التأكيد على الهوية لا يزال قيد التحقق
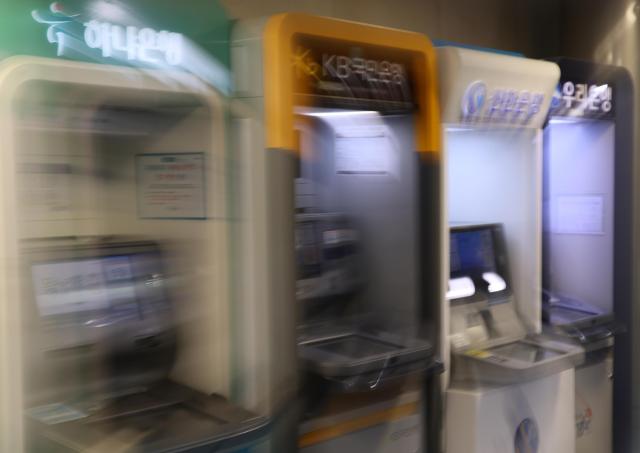
أعلنت شركة كراود سترايك للأمن السيبراني العالمية في تقرير نشرته يوم السابع من أكتوبر الجاري (بالتوقيت المحلي) أنها رصدت مؤشرات تمكن من التعرف على هوية منفذي عمليات اختراق القطاع المالي الكوري الجنوبي.
وفقاً لشركة كراود سترايك، ظهرت المؤشرات خلال استخدام المهاجم لأداة الذكاء الاصطناعي "كلود كود" (Claude Code). حيث طلب المهاجم من أداة الذكاء الاصطناعي إعداد سيرة ذاتية لباحث أمان يتضمن إنجازاته في الاختبارات الأمنية المحاكاة. وفي هذه العملية، تم إدراج معلومات شخصية تشمل الأحرف الأولى من الاسم وحساب تيليغرام والخلفية التعليمية وجهة الإقامة.
علاوة على ذلك، كشفت التحقيقات أن المهاجم سأل أداة كلود عن مكان بيع البيانات المالية الكورية المسروقة، وكيفية العثور على منصات بيع البيانات على تيليغرام. وظهر حساب تيليغرام ذاته في جلسات التحقيق في الثغرات الأمنية لسوق العملات الرقمية غير القابلة للاستبدال (NFT) القائم على تيليغرام، وكذلك في هجمات استهدفت منصة دفع صينية.
استنادأً إلى هذه المعطيات، أشارت شركة كراود سترايك إلى احتمالية أن تكون هذه الهجمات من تنفيذ شخص واحد. غير أن الشركة أوضحت أن هذا التحليل مبني على الاستدلالات فقط، وأن تحديد الهوية بشكل نهائي يتطلب تحقيقات إضافية.
بحسب التقرير، تم استخدام أداة اختبار الاختراق الحكومية ذاتية التشغيل "أرتكس" (ARTEX) - وهي أداة مفتوحة المصدر طورتها شركات صينية - في عمليات الاختراق هذه. وأدوات اختبار الاختراق ذاتية التشغيل هي برامج تتيح للذكاء الاصطناعي الكشف التلقائي عن الثغرات الأمنية ومحاولة اختراقها. كانت النماذج الرئيسية لأرتكس تعتمد على "ديب سيك v4.1-فلاش" (DeepSeek v4.1-Flash). واستخدم المهاجم في جلسات كلود كود نماذج لغوية كبيرة أخرى منها "جي إل إم 5.3" (GLM-5.3) من شركة تشي فو الصينية و"غروك 4.6" (Grok 4.6).
بدأت أزمة الاختراق الإلكترونية للقطاع المالي الكوري الجنوبي بظهور حوادث انتهاك الأمان في سبع مؤسسات مالية متتالية خلال الفترة من أواخر سبتمبر إلى أوائل أكتوبر. شملت هذه المؤسسات بنك سينهان، بنك كيه بي الوطني، بنك هانا، بنك بي إن كي بوسان، بالإضافة إلى بنك ويلكم للادخار وبنك ييجارام للادخار وشركة هيونداي كابيتال.
تقييم السلطات المالية يشير إلى أن المهاجم غيّر عناوين البروتوكول الإنترنت (IP) بشكل متكرر لمتابعة الهجمات، واستخدم أدوات الذكاء الاصطناعي لشن هجمات آلية بكميات كبيرة على عدد من المؤسسات المالية. وبحسب البيانات التي جمعتها هيئة الإشراف على الخدمات المالية، بلغ عدد عناوين بروتوكول الإنترنت التي حاولت الاختراق 33 عنواناً، وعند استبعاد التكرارات، يبلغ العدد 28 عنواناً.
اكتشفت السلطات الأمنية آثار استخدام أداة اختبار الاختراق الحكومية ذاتية التشغيل "أرتكس" المعتمدة على الذكاء الاصطناعي باللغة الصينية في عملية الاختراق، وهي تجري التحقيقات في الوقت الحالي.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.