
58.7% من الهجمات موجهة لمؤسسة تمويل الأسر الفقيرة… مخاوف من تسرب معلومات شخصية وبيانات مالية حساسة
ثلث معدات الحاسوب في المؤسسات العامة متقادمة… كشف نقاط ضعف أمنية كبيرة
تشهد الهجمات الإلكترونية الموجهة للمؤسسات العامة ارتفاعاً حاداً بنسبة 40% فأكثر خلال السنتين الماضيتين. وعلى نحو مثير للقلق، تتركز غالبية هذه الهجمات على مؤسسة واحدة فقط؛ إذ تتعرض مؤسسة تمويل الأسر الفقيرة لمتوسط 630 ألف هجوم يومياً، مما أدى إلى إعلان حالة تأهب أمني.
أفادت نتائج تحليل أجراه نائب من حزب الديمقراطيين المتحدين، تاع هو، من لجنة الميزانية والتخطيط الاقتصادي البرلمانية في 21 من الشهر الجاري، لبيانات الهجمات الإلكترونية على 257 مؤسسة عامة، أن إجمالي محاولات الهجوم المسجلة السنة الماضية بلغ 542 مليون و205 ألف و246 محاولة هجوم.
وتوضح البيانات المتعلقة بالاتجاهات السنوية أن محاولات الهجوم الموجهة للمؤسسات العامة ارتفعت بشكل مطرد من 283 مليون و917 ألف و150 محاولة في عام 2021، إلى 325 مليون و844 ألف و954 في عام 2022، ثم إلى 383 مليون و190 ألف و791 في عام 2023، وبلغت 436 مليون و237 ألف و916 في عام 2024. واستمرت وتيرة الارتفاع خلال الفترة من يناير إلى أغسطس من العام الحالي، حيث سُجلت 267 مليون و348 ألف و56 محاولة هجوم.
سجلت معدل الزيادة السنوية العام الماضي نسبة 24.3%، وهي تتجاوز معدل النمو المسجل في عام 2024 والذي بلغ 13.8% بمقدار الضعف تقريباً. وفي المقارنة مع عام 2023، فإن النمو خلال عامين وصل إلى 41.5%، ما يعكس ارتفاعاً حاداً.
أظهرت البيانات أن أكثر أسلوب هجوم استخداماً خلال العام الماضي كان هجمات حجب الخدمة (DDoS). بلغ عدد حوادث هجمات حجب الخدمة 484 مليون و296 ألف و833 حادثة، ما يمثل 75.3% من إجمالي الهجمات.
وتلت ذلك محاولات الوصول غير المصرح به بـ 65 مليون و608 ألف و382 حالة (12.1%)، ومحاولات جمع المعلومات بـ 23 مليون و733 ألف و492 حالة (4.4%)، ومحاولات الحصول على صلاحيات النظام بـ 5 مليون و400 ألف و217 حالة (1.0%).
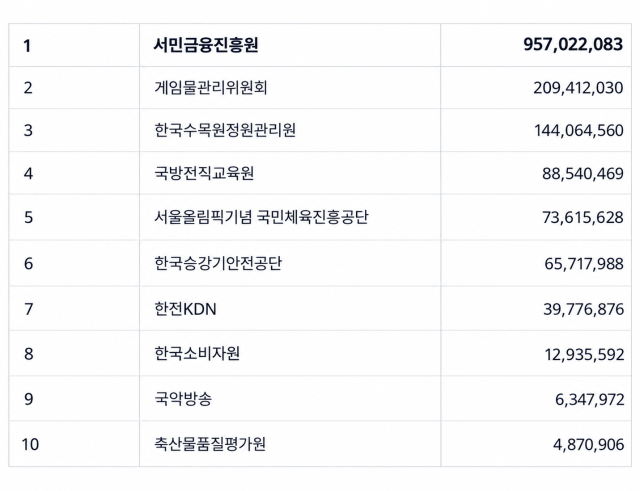
كانت مؤسسة تمويل الأسر الفقيرة الهدف الأكثر استهدافاً. فقد بلغ إجمالي محاولات الهجوم على المؤسسة من 2021 حتى أغسطس من هذا العام 1 مليار و314 مليون و170 ألف محاولة، وهو ما يمثل 58.7% من إجمالي محاولات الهجوم على المؤسسات الـ 257 البالغ عددها 2 مليار و238 مليون و590 ألف محاولة خلال نفس الفترة. وهذا يعادل ما يقارب 630 ألف هجوم يومي على المتوسط.
ارتفعت محاولات الهجوم على مؤسسة تمويل الأسر الفقيرة بشكل حاد من 156 مليون و470 ألف محاولة في 2021، إلى 200 مليون و670 ألف في 2022، ثم إلى 304 مليون و650 ألف في 2023، و311 مليون و180 ألف في 2024، قبل أن تشهد انخفاضاً طفيفاً العام الماضي، وسجلت 152 مليون و630 ألف محاولة خلال يناير وأغسطس من هذا العام.
وتثير الحالة قلقاً خاصاً لأن مؤسسة تمويل الأسر الفقيرة مسؤولة عن تقديم التمويل السياسي للفئات منخفضة الدخل وذوي الائتمان المنخفض، مثل برنامج «شمس الأمل» المالي. وفي حالة تسرب البيانات، ستكون المعلومات الاقتصادية الحساسة للمتقدمين بطلبات القروض، مثل مستويات الدخل والديون والتخلف عن السداد، عرضة للتعريض والاستخدام الخاطئ.
سجلت محاولات تسرب المعلومات من مؤسسة تمويل الأسر الفقيرة 960 ألف و643 محاولة خلال يناير وأغسطس من هذا العام وحدها، وهو أعلى معدل منذ 2021. وتمثل هذه النسبة 45.5% من إجمالي محاولات تسرب المعلومات عبر جميع المؤسسات العامة والبالغة 2 مليون و112 ألف و838 محاولة خلال نفس الفترة.
رغم أن الهجمات الإلكترونية أصبحت تزداد تعقيداً وتطوراً، إلا أن البنية التحتية للحاسوب في المؤسسات العامة المسؤولة عن الدفاع ضدها تعاني من تدهور حاد وتقادم شديد.
أظهرت الدراسة أن 32.8% من إجمالي معدات الحاسوب البالغة 45 ألف و459 جهازاً في المؤسسات العامة الـ 257، أي ما يعادل 14 ألف و894 جهازاً، قد تجاوزت أعمارها الافتراضية وأصبحت متقادمة.
وعلى نحو مثير للانزعاج، كان لدى مركز حماية المستهلك الكوري 120 خادماً، من بينها 119 (99.1%) قد تجاوزت أعمارها الافتراضية. تعرض المركز لـ 5 ملايين و100 ألف هجوم في العام الماضي، ما جعله المؤسسة الثامنة الأكثر تعرضاً للهجمات من بين جميع المؤسسات. كذلك، كانت لجنة تصنيف الألعاب، التي كانت من بين الأهداف المركزة بشكل خاص، تمتلك 45 خادماً، من بينها 30 (66.7%) تجاوزت أعمارها الافتراضية، بالإضافة إلى 8 من أصل 10 وحدات تخزين بيانات.
أشار النائب تاع هو إلى أنّ «زيادة الهجمات الإلكترونية الموجهة للمؤسسات العامة في سياق يتسم بتقادم معدات الحاسوب قد يرفع من نقاط الضعف الأمنية»، وأضاف: «لحماية البيانات الشخصية للمواطنين وضمان التشغيل المستقر للخدمات العامة، يجب على الدولة أن تسارع في استبدال المعدات القديمة وتعزيز نظم الأمن السيبراني».
في السياق ذاته، وفي أعقاب حوادث متكررة لتسرب البيانات والإصابة بفيروسات الفدية في القطاع العام، أعلنت الحكومة في الأول من الشهر الجاري عن «خطة لتعزيز المسؤولية عن الأمن السيبراني في القطاع العام». بموجب هذه الخطة، ستتسع نطاق المسؤولية في حالات تسرب البيانات الخطيرة في المؤسسات العامة في المستقبل، بحيث لا تقتصر على الموظفين المسؤولين عن تنفيذها، بل تمتد إلى مستويات الإدارة العليا، بما في ذلك قادة المؤسسات.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.