
بيانات بطاقات عمل مسجلة في وقت محدد من اليوم 12 تعرضت للكشف مؤقتاً في محفظة بطاقة مستخدم واحد آخر
ريمبر: "حذفنا المعلومات فوراً عند اكتشاف الخطأ... لم نسجل حالات ضرر ثانوي حتى الآن"
هيئة حماية المعلومات الشخصية: تحقق جارٍ في ملابسات التسريب والنطاق... إجراءات إدارية ممكنة عند التحقق من انتهاكات قانونية
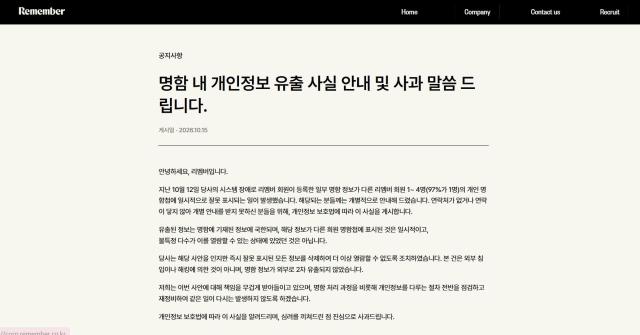
شهد تطبيق إدارة بطاقات العمل المحلي "ريمبر" حادثة تسريب بيانات شخصية لعدد من المستخدمين نتيجة خطأ في النظام الداخلي.
أوضحت شركة ريمبر في 21 من الشهر الجاري أن الحادثة "نجمت عن خطأ داخلي في النظام وليست ناجمة عن اختراق أو انتهاك للبيانات الشخصية". وأضافت أنها أجرت فحصاً للتحقق من محاولات اختراق خارجية فور اكتشاف الخطأ، وأكدت عدم تسجيل أي حالات ضرر ثانوي حتى الآن.
وفقاً لشركة ريمبر، تقتصر المعلومات المكشوفة على البيانات المدرجة في بطاقات العمل، وليست في حالة متاحة للعامة. ويبلغ عدد مستخدمي ريمبر الإجمالي حوالي 5 ملايين مستخدم.
وقعت الحادثة في 12 من الشهر الماضي خلال عملية إدخال البيانات التلقائية للبطاقات، حين حدثت عطاءات في النظام تضمنت تأخراً في إدخال بيانات البطاقات. وفي أثناء محاولة استعادة النظام للعمل الطبيعي، تم عرض بعض بيانات البطاقات المسجلة في وقت محدد من ذلك اليوم بشكل خاطئ ومؤقت في محفظة بطاقات مستخدم واحد من منصة ريمبر.
تقتصر المعلومات المكشوفة على البيانات المدرجة في البطاقات والتي تشمل: الاسم الكامل، واسم الشركة، والقسم، والمسمى الوظيفي، وعنوان الشركة، ورقم هاتف الشركة، ورقم الهاتف المحمول، والبريد الإلكتروني.
قامت ريمبر فور اكتشافها للخطأ بحذف جميع بيانات البطاقات المعروضة بشكل خاطئ، واتخذت تدابير لمنع وصول المستخدم المعني إليها مرة أخرى. ولم تسجل الشركة أي مؤشرات على تسريب إضافي لبيانات البطاقات خارج النظام. وتقوم الشركة بمراقبة مستمرة للتحقق من وجود أي ضرر ناشئ عن إساءة استخدام المعلومات المكشوفة بعد الحادثة.
قال متحدث باسم ريمبر: "نقوم برصد مستمر للتأكد من عدم حدوث ضرر ثانوي من إساءة استخدام بيانات البطاقات المكشوفة"، مضيفاً "لم نتلقَّ حتى الآن أي تقارير عن ضرر ثانوي". غير أن الشركة لم تعلن عن الحجم المحدد للبطاقات التي تعرضت للكشف.
ستقوم هيئة حماية المعلومات الشخصية بفحص نطاق الكشف الفعلي للبيانات الشخصية وملابسات حدوث الحادثة بناءً على المعلومات التي قدمتها ريمبر والمستندات ذات الصلة.
قال متحدث باسم الهيئة: "سنتحقق من ملابسات الحادثة ومدى الامتثال للالتزامات القانونية بحماية البيانات الشخصية، بغض النظر عما إذا كانت الحادثة ناجمة عن اختراق أو خطأ في النظام".
في حالة تأكيد انتهاك قانون حماية البيانات الشخصية، يمكن للهيئة فرض عقوبات إدارية تشمل الغرامات والعقوبات المالية. وستختلف مدة التحقيق تبعاً لحجم القضية وخطورتها، حيث تُصنف الحالات البسيطة للمعالجة خلال 3 أشهر، والحالات العادية خلال 6 أشهر، والقضايا الكبرى خلال 12 شهراً كحد أقصى.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.