
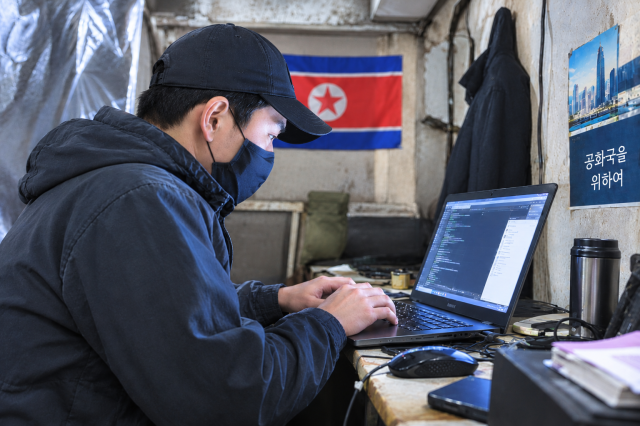
وفقاً للمعلومات التي قدمتها إدارة الشرطة إلى النائب كيم دي سيك من الحزب الحاكم بتاريخ 22 أكتوبر الجاري، تلقت وحدة التحقيقات الأمنية بالشرطة في السنة الماضية إخطاراً بقضية واحدة تتعلق بمشتبه به من كوريا الشمالية قام بتزيير هويته وانتحال شخصية آخرين للحصول على وظيفة. وأفادت التقارير بأن عنصر كوريا الشمالية المكتشف تم توظيفه في شركة خاصة محلية وأسند إليه العمل في مجال تطوير البرامج. وتعتبر هذه المرة الأولى التي تكشف فيها السلطات الأمنية عن قضية من هذا النوع تتعلق بتوظيف عناصر من كوريا الشمالية في شركات محلية. وتقوم الشرطة بتتبع مصادر تمويل هذا الشخص وتبحث عن احتمالية وجود تنسيق منظم وراء هذه العملية.
حتى الآن، كانت الممارسة المعروفة لعناصر تكنولوجيا المعلومات من كوريا الشمالية تقتصر على استهداف الشركات الأجنبية والعمل معها على أساس العقود الحرة. لكن هذه القضية تشكل نقطة تحول، حيث توضح اختراق هذه العناصر للهياكل الداخلية للشركات الخاصة المحلية والمشاركة المباشرة في العمليات التشغيلية. ويعود عدم اكتشاف هذه الأنشطة مسبقاً إلى طبيعة قطاع تكنولوجيا المعلومات، حيث يتم إجراء معظم عمليات التوظيف عبر المنصات الإلكترونية والمقابلات غير المباشرة، مما سمح لعناصر كوريا الشمالية بإخفاء هوياتهم بفعالية.
تشكل عناصر تكنولوجيا المعلومات من كوريا الشمالية هدفاً للمراقبة والمكافحة على المستوى العالمي. وكشفت وزارة العدل الأمريكية أنها اكتشفت في يونيو من السنة الماضية 29 ما تسمى "مزرعة حواسيب محمولة" في 16 ولاية أمريكية كانت تُستخدم لتسهيل التوظيف الوهمي لعناصر من كوريا الشمالية. وتعمل هذه المزارع من خلال متعاونين محليين في الولايات المتحدة يتسلمون أجهزة حواسيب محمولة تُرسلها الشركات للعمل، ثم يثبتون عليها برامج الوصول عن بعد، ما يسمح لعناصر كوريا الشمالية في الخارج بالتحكم بها والعمل من خلالها. وتمثل هذه الأنشطة أحد أساليب كوريا الشمالية لتوليد العملات الأجنبية، وتُستخدم العائدات المالية منها في تمويل استقرار النظام السياسي وتطوير البرامج العسكرية.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.