
دراسة سينتريير: معدل تطبيق إصدارات PHP المعدّلة في كوريا الجنوبية 4.3%...أقل بكثير من المتوسط العالمي 25.5%
اكتشاف ثغرات إضافية بعد الثغرتين الأوليتين...شركات الاستضافة مثل كافيه24 تتخذ إجراءات عاجلة
وكالة تعزيز الإنترنت الكورية توصي بفحص آثار الاختراق حتى بعد التحديثات الأمنية...الأنظمة القديمة تتطلب إجراءات إضافية
بعد مرور أسبوع على اكتشاف ثغرة أمنية خطيرة في لغة البرمجة PHP، يتضح أن معدل تطبيق التحديثات الأمنية في خدمات الويب المحلية لا يزال في أرقام مفردة. مع اكتشاف ثغرات إضافية، تتزايد الحاجة للمتابعة اللاحقة من قبل الشركات.
وفقاً لما أعلنته صناعة الأمن السيبراني في 27 أكتوبر، أظهر مركز فحص PHP2Shell، الذي تديره شركة سينتريير المتخصصة في برامج الذكاء الاصطناعي المحلية، أن معدل استخدام الإصدارات المصححة من PHP بين 510,914 خدمة يمكن تحديد إصدار PHP فيها بلغ 4.3% فقط.
بلغ العدد الإجمالي للخدمات المعتمدة على PHP والتي تتابعها سينتريير 1,229,189 خدمة. من بين الخدمات التي يمكن التحقق من إصدارها، 22,027 خدمة فقط تستخدم الإصدار المصحح، مما يعني أن معدل التطبيق المحلي أقل بـ 21.2 نقطة مئوية من المتوسط العالمي البالغ 25.5%.
تم الكشف عن ثغرات PHP للمرة الأولى في 21 أكتوبر. حينها، أصدرت فريق تطوير PHP تحديثاً أمنياً عاجلاً يتضمن تصحيح ثغرتين من ثغرات تنفيذ الأوامر البعيدة، التي تسمح للمهاجمين الخارجيين بتنفيذ أكواد ضارة على الخادم دون الحاجة لإجراءات مصادقة إضافية. تم تقييم الخطورة النسبية لكلا الثغرتين بـ 9.2 نقطة وفقاً لنظام تقييم الثغرات الشائعة (CVSS).
غير أنه في 23 أكتوبر، تم الكشف عن ثغرة ثالثة لتنفيذ أوامر بعيدة في عملية معالجة الجلسات في PHP، مما أظهر أن ثغرات إضافية ظهرت حتى بعد توزيع التصحيح العاجل، مما يعزز الحاجة الملحة للشركات لاتخاذ إجراءات متابعة. تحدث هذه الثغرة في عملية معالجة الجلسات عندما تتحقق شروط إعدادات محددة. وفقاً لوكالة تعزيز الإنترنت الكورية (KISA)، فإن التحديث الأمني العاجل الذي تم توزيعه في 21 أكتوبر لا يعالج هذه المشكلة، مما يتطلب اتخاذ إجراءات أمنية منفصلة.
عليه، أوصت فريق تطوير PHP الرسمي بتعطيل وظيفة تتبع تقدم تحميل الملفات إلى حين توزيع التحديث الأمني الدوري القادم.
في 26 أكتوبر، تم اكتشاف ثغرة أمنية إضافية منفصلة في مكتبة فك الضغط "بروتلي" المضمنة في توزيع PHP لنظام ويندوز. تتعلق المشكلة بتسجيل البيانات خارج منطقة الذاكرة المسموحة أثناء معالجة البيانات المضغوطة. استجابة لذلك، أطلقت فريق تطوير PHP أربع إصدارات جديدة لنظام ويندوز تتضمن التصحيحات الأمنية اللازمة.
بادرت شركات الاستضافة المحلية الكبرى باتخاذ إجراءات عاجلة. قامت شركة كافيه24 بتطبيق التصحيحات الأمنية على خدمات المتاجر الإلكترونية التابعة لها في صباح 22 أكتوبر.
قال متحدث باسم كافيه24: "بعد إعلان معلومات الثغرة مباشرة وقبل الإعلان الرسمي، قمنا بفحص جميع خدماتنا المُدارة، وطبقنا إجراءات تخفيف المخاطر قبل حتى توزيع التصحيح الرسمي. لقد انتهينا من تطبيق التصحيح الرسمي وكذلك جميع التصحيحات الإضافية التي أُفرج عنها لاحقاً، ولم نسجل أي مشاكل حتى الآن."
أضاف: "نطبق نظام دفاع متعدد الطبقات يشمل جدران حماية ويب على جميع الخوادم، وننفذ مراقبة مستمرة للكشف عن أي شذوذ يتعلق بهذه الثغرة."
تؤكد صناعة الأمن السيبراني أن الشركات التي تشغل خوادمها الخاصة أو تستخدم برامج طورتها جهات خارجية بحاجة إلى فحص أمني منفصل. وبشكل خاص، الإصدارات القديمة التي انتهى دعمها الأمني الرسمي بحاجة إلى الترقية إلى إصدارات أحدث والتحقق من توافق البرامج، بشكل منفصل عن الإجراءات العاجلة.
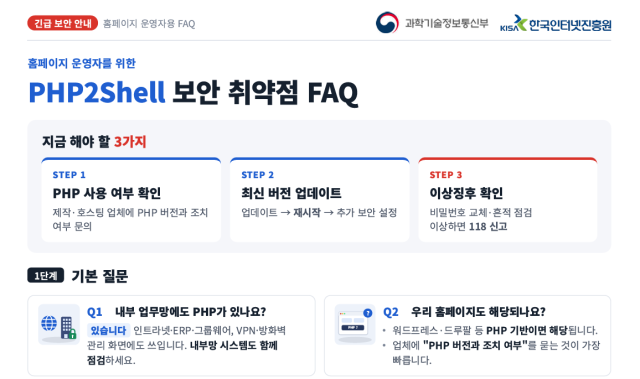
قامت وكالة تعزيز الإنترنت الكورية (KISA) بنشر قسم أسئلة شائعة حول كيفية التعامل مع ثغرات أمان PHP لمشرفي المواقع في 26 أكتوبر، مع تأكيدها على أهمية المتابعة اللاحقة، نظراً لاستمرار الكشف عن ثغرات إضافية.&br />
أوضحت KISA أنه بالنسبة للثغرتين المُعلن عنهما في 21 أكتوبر، يجب تطبيق التحديثات الأمنية، وبخصوص الثغرة الثالثة المُعلن عنها في 24 أكتوبر، يجب تطبيق إعدادات أمنية إضافية إلى حين توزيع الإصدار المصحح. أوضحت أيضاً أن تطبيق التحديثات لن يزيل الملفات الضارة التي اخترقت النظام مسبقاً تلقائياً، مما يستلزم فحصاً منفصلاً للتحقق من آثار الاختراق.
بالنسبة للشركات التي أسندت المتابعة الأمنية إلى شركات استضافة أو تطوير مواقع، أوصت KISA بالتحقق من إصدار PHP المطبق وما إذا تم إعادة تشغيل الخادم، كما وصت بأن الأنظمة القديمة التي يصعب تحديثها يجب الترقية بها إلى إصدارات أحدث أو النظر في إجراءات مؤقتة مثل إيقاف الخدمة مؤقتاً.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.