
وزارة الخارجية: فحص عاجل لأنظمة البريد الإلكتروني لم يؤكد وجود وصول غير شرعي
إعادة إصدار جوازات سفر للرئيس والسيدة الأولى وبدء الإجراءات للمتضررين الآخرين بما فيهم وزير الخارجية تشو هيون
جهاز الأمن القومي يبدأ فحصاً شاملاً للأمن السيبراني في القطاع العام
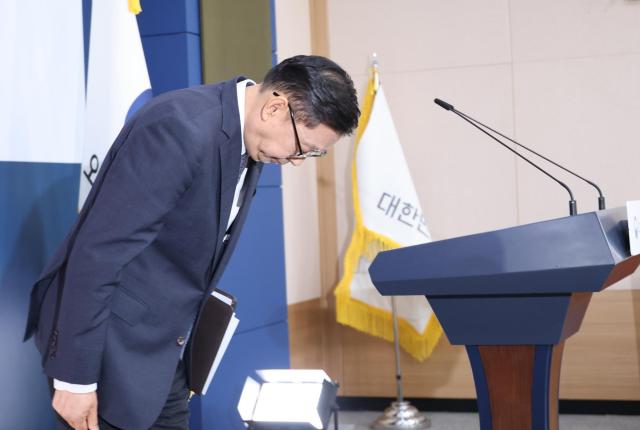
تعرضت البيانات الشخصية لـ 168 شخصاً من بينهم الرئيس لي جاي-ميونغ وزوجته وركاب الطائرة الرئاسية "1-هو-كي" للتسرب عبر الإنترنت لمدة خمسة أشهر، مما أثار تساؤلات حول نظام إدارة الأمن الحكومي. ولم يتم تأكيد ما إذا كان التسرب ناجماً عن اختراق خارجي حتى الآن، كما لا يمكن استبعاد احتمالية تسرب البيانات أثناء عمليات إدارة الملفات. في سياق تعاظم التهديدات السيبرانية من كوريا الشمالية، فإن تعريض البيانات الشخصية للرئيس والمسؤولين الحكوميين الرئيسيين للإفشاء العلني أثار موجة من القلق الواسع. قررت الحكومة إجراء فحص شامل لأنظمة الأمن السيبراني في القطاع العام تحت قيادة جهاز الأمن القومي.
أعلنت وزارة الخارجية في إحاطة صحفية عقدتها في الثالث من نوفمبر أنها تجري تحقيقاً ذاتياً بشأن ملابسات التسرب. قال المتحدث الرسمي لوزارة الخارجية بارك دو-سون: "لقد طلبنا من الجهات المختصة البدء في التحقيقات فور اكتشافنا للتسرب، وهذا الجهد لتحديد كيفية حدوث التسرب لا يزال جارياً".
اتضح أن ملف إكسل بعنوان "قائمة ركاب الطائرة 1-هو-كي" تم نشره في يونيو على موقع خارجي لفحص البرامج الضارة، وظل متاحاً لمدة خمسة أشهر أمام أي مشترك في الموقع بدون قيود. تم نشر الملف قبل أسبوع واحد من رحلة الرئيس إلى أوروبا، ويحتوي على البيانات الشخصية لـ 168 شخصاً بما فيهم الرئيس وزوجته والوزراء الرئيسيين والموظفين المرافقين لرئاسة كوريا الجنوبية والصحفيين المرافقين.
رغم أن البيانات الشخصية للشخصيات الرئيسية كانت معرضة للتسرب لفترة طويلة، فإن وزارة الخارجية لم تتمكن بعد من تحديد المسار الدقيق للتسرب.
أوضحت وزارة الخارجية أن الملف المسرب يتطابق مع نموذج المستندات الذي تعده الوزارة. قال مسؤول بالوزارة: "صحيح أن صيغة المستند تطابق نموذج وزارة الخارجية، لكنه بصيغة إكسل وليس مستند رسمي". وأضاف: "تقوم وزارة الخارجية بصفتها الجهة المسؤولة عن تنسيق الرحلات الرسمية بتجميع المعلومات وإعدادها، وهذا يعني أن الملف يشبه الصيغة المعتادة لوثائقنا".
قال المسؤول: "أجرينا فحصاً أمنياً عاجلاً لأنظمتنا، بما في ذلك نظام البريد الإلكتروني وقنوات التواصل الخارجية، ولم نكتشف أي تسرب بيانات أو اختراق غير مصرح به أو وصول غير طبيعي في الوقت الذي تم فيه نشر الملف على موقع فحص الفيروسات". وتابع: "من الصعب الاستنتاج أن الموظف بوزارة الخارجية قام بذلك، وسيتم اتخاذ الإجراءات المناسبة عند توضيح الملابسات".
يرى البعض أنه نظراً لأن الموقع مدفوع الاشتراك، يمكن تحديد المستخدم الذي نشر الملف من خلال معلومات المشتركين. ردت وزارة الخارجية على ذلك بقولها: "حسب علمنا، لا توجد حسابات بريد إلكتروني مشتركة لوزارة الخارجية على هذا الموقع، وليس موقعاً نستخدمه بشكل معتاد".
بخصوص احتمالية أن يكون التسرب قد حدث من جهة أخرى غير وزارة الخارجية، رفضت الوزارة التعليق بقولها: "هذا ليس أمراً يمكننا تقييمه، والتحقيق لا يزال في مراحله الأولى ولا يمكننا الاستباق إلى نتائج التحقيقات".
أشارت وزارة الخارجية إلى أنها تسريع خطى إعادة إصدار جوازات السفر للمتضررين من التسرب. قال المسؤول: "تم بالفعل إعادة إصدار جواز سفر الرئيس وزوجته، وجارٍ إجراء عملية إعادة الإصدار للمتضررين الآخرين". وأشارت التقارير إلى أن وزير الخارجية تشو هيون يخضع أيضاً لإجراء إعادة الإصدار.
في خضم تزايد الانتقادات لقدرات الحكومة على إدارة الأمن، بدأ جهاز الأمن القومي فحصاً أمنياً عاجلاً للقطاع العام. الهدف من ذلك هو الفحص الاستباقي لمدى الضعف في أنظمة المعلومات الحكومية في ضوء تصاعد الهجمات السيبرانية من كوريا الشمالية والاختراقات المتكررة في القطاع المالي.
أعلن جهاز الأمن القومي أنه طلب من حوالي 2100 جهة حكومية وبلدية القيام بفحص أمني ذاتي باستخدام قائمة تفتيش في 22 من أكتوبر، بناءً على حادثة اختراق القطاع المالي. بالنسبة لأنظمة المعلومات الحرجة الرئيسية للبنية التحتية الرقمية في القطاع العام، قرر جهاز الأمن القومي إجراء فحص مباشر للثغرات الأمنية في نقاط الاتصال بالإنترنت.
تتطور أساليب الهجمات السيبرانية من كوريا الشمالية باستمرار وتزداد تطوراً. تم التحقق من أن مجموعات الاختراق المرتبطة بكوريا الشمالية قامت في أغسطس وسبتمبر بتصنيع حوالي مائة وثيقة احتيال موجهة للمستخدمين الكوريين باستخدام الذكاء الاصطناعي. في الآونة الأخيرة، أشارت مكتب التحقيقات الفدرالي الأمريكي إلى مجموعة الاختراق الكورية الشمالية "تريدر تريتور" كمسؤولة عن سرقة أصول رقمية بقيمة حوالي 8 تريليونات وون من منصة بينانس للعملات الرقمية.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.