
فقط 16.7% من شركات الوساطة تفصح عن استثماراتها في حماية المعلومات
تستمر الهجمات الإلكترونية الموجهة ضد الشركات المالية وشركات الوساطة في الأوراق المالية بلا انقطاع. حتى المؤسسات المتخصصة في دعم الأمان المالي، مثل مؤسسة الأمان المالي نفسها، تعرضت للاختراق. وفي ظل تصاعد التهديدات الإلكترونية، اتضح أن ثماني من كل عشر شركات وساطة لا تفصح على الإطلاق عن معلومات تتعلق بحالة حماية البيانات الشخصية. على وجه الخصوص، حققت بعض شركات الوساطة أرباحاً قياسية خلال فترة الرواج في الأسواق المالية في العام الماضي والنصف الأول من العام الحالي، لكنها قللت من نسبة استثماراتها في حماية المعلومات.
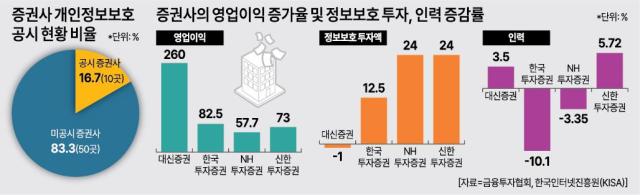
وفقاً لجمعية الاستثمار المالي ومؤسسة تعزيز الإنترنت الكورية (KISA) في الحادي عشر من الشهر الحالي، فإن ما يقرب من 10 شركات وساطة فقط، أي بما نسبته 16.7% من إجمالي 60 شركة وساطة محلية، أفصحت عن معلومات تتعلق باستثمارات حماية المعلومات والموارد البشرية ذات الصلة والشهادات المعتمدة. عند تضييق النطاق على أكبر 10 شركات وساطة على أساس رأس المال الخاص، كانت الشركات التي شاركت في الإفصاح عن أمان المعلومات ست شركات فقط: كوريا إنفستمنت، شينهان إنفستمنت، إن إتش إنفستمنت، كيه بي، هانا، وديشين سيكيوريتيز.
من بين شركات الوساطة التي أفصحت عن تفاصيل استثمارات أمان المعلومات، نفذت كوريا إنفستمنت سيكيوريتيز (18.8 مليار وون) أكبر استثمار. تلتها شينهان إنفستمنت سيكيوريتيز (17.1 مليار وون)، وإن إتش إنفستمنت سيكيوريتيز (12.4 مليار وون)، وكيه بي سيكيوريتيز (12.2 مليار وون)، وهانا سيكيوريتيز (10 مليارات وون)، وديشين سيكيوريتيز (5.6 مليارات وون).
من جهة أخرى، قدمت شركتا ميراي أسيت سيكيوريتيز وكيوم سيكيوريتيز من بين الشركات الكبرى معلومات من خلال تقارير الإدارة البيئية والاجتماعية والحوكمة، لكنها كانت محدودة الطبيعة. أشارت ميراي أسيت سيكيوريتيز إلى أن نسبة حماية المعلومات من إجمالي الاستثمار في تكنولوجيا المعلومات بلغت حوالي 10% في العام الماضي، بينما كانت نسبة كيوم سيكيوريتيز 7.32% فقط. لم تقدم شركات سامسونغ سيكيوريتيز وميريتز سيكيوريتيز هذه المعلومات أصلاً.
في الحالات التي توفر إمكانية تقييم حالة حماية البيانات الشخصية، وهي ديشين وشينهان إنفستمنت وكوريا إنفستمنت وإن إتش إنفستمنت (أربع شركات)، انخفضت نسبة استثمارات الأمان مقابل متوسط الزيادة في الأرباح التشغيلية إلى 1.76% في العام الماضي مقارنة بـ 3.46% في السنة السابقة، أي بانخفاض قدره 1.76 نقطة مئوية. في نفس الفترة، بلغ متوسط معدل الزيادة في الأرباح التشغيلية لهذه الشركات الأربع 118.5%.
على صعيد الشركات الفردية، شهدت ديشين سيكيوريتيز زيادة في الأرباح التشغيلية الموحدة بنسبة 260.5% مقارنة بالعام السابق، حيث وصلت إلى 301.4 مليار وون، لكن استثمارات حماية المعلومات انخفضت بنسبة 1% إلى 5.586 مليارات وون. ارتفعت نسبة استثمارات حماية المعلومات من إجمالي استثمارات تكنولوجيا المعلومات بشكل طفيف من 8.2% في عام 2024 إلى 8.3% في العام الماضي، غير أن هذا الارتفاع الطفيف يعكس انخفاضاً أكبر في إجمالي استثمارات تكنولوجيا المعلومات. تعرضت بيانات شخصية وائتمانية لـ 38490 عميل من عملاء ديشين سيكيوريتيز للتسرب مؤخراً.
حققت كوريا إنفستمنت سيكيوريتيز أيضاً زيادة في الأرباح التشغيلية بنسبة 82.5% مقارنة بالعام السابق، لكن استثمارات حماية المعلومات لم تزد سوى بنسبة 12.5%. انخفض عدد العاملين المتخصصين في حماية المعلومات أيضاً بنسبة 10.1%، من 41.7 فرداً إلى 37.5 فرداً. شهدت إن إتش إنفستمنت سيكيوريتيز وشينهان إنفستمنت سيكيوريتيز زيادة في الأرباح التشغيلية بنسبة 57.7% و73% على التوالي، بينما زادت استثمارات حماية المعلومات بنسبة 24% لكل منهما.
يصنف سوق البيانات الشخصية في المؤسسات المالية كمثال نموذجي على "سوق الليمون" (السوق التي تعاني من عدم تناسق المعلومات وتتداول فيها المنتجات الرديئة فقط). ذلك لأن آليات عدم التماثل في المعلومات، وعدم شفافية الجودة، والاختيار العكسي تعمل بكفاءة تامة. عندما تفشل المؤسسات المالية في الكشف عن الميزانية والموارد البشرية والهياكل التنظيمية الموضوعة لحماية البيانات الشخصية، وكذلك تفاصيل الاستجابة لحوادث التسرب والإجراءات الوقائية اللاحقة، لا يستطيع العملاء تمييز المؤسسات المالية التي تتبنى سياسات استثمار متحفظة في الأمان.
صرح أحد مسؤولي شركات الوساطة، طالباً عدم الكشف عن هويته: "استثمارات الأمان في حماية البيانات الشخصية لا تحظى بالاهتمام إلا بعد وقوع حادثة أمنية، ولذلك تتردد المؤسسات المالية في بناء مراكز أمان داخلية أو تعيين مسؤولي أمان المعلومات العليين المتفرغين". وأضاف: "بما أن البيانات الشخصية في المؤسسات المالية غالباً ما تحتوي على معلومات حساسة مثل أرقام الحسابات البنكية، مما يزيد من احتمالية استخدامها في الاحتيال الصوتي والجرائم الثانوية، يجب على المؤسسات المالية الكشف بشفافية عن مؤشرات تقييم مختلفة مثل مستوى إدارة الموردين الخارجيين ونتائج معالجة نقاط الضعف الأمنية".
وفقاً للسلطات المالية، حدثت 40 حادثة اختراق إلكترونية في 37 مؤسسة مالية منذ نهاية أغسطس حتى الآن، مما أسفر عن تسرب حوالي 473000 سجل بيانات شخصية. تعتزم الحكومة مراجعة شاملة لنظام إدارة الأمان لدى المؤسسات المالية بحلول نهاية الشهر المقبل قبل البت في مستوى الجزاءات.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.