
لجنة البث والإعلام و(KISDI) تعقدان مؤتمر حماية مستخدمي خدمات الذكاء الاصطناعي 2026
توسيع نطاق أتمتة الوكلاء يستلزم توسيع نطاق الإلغاء والاسترجاع
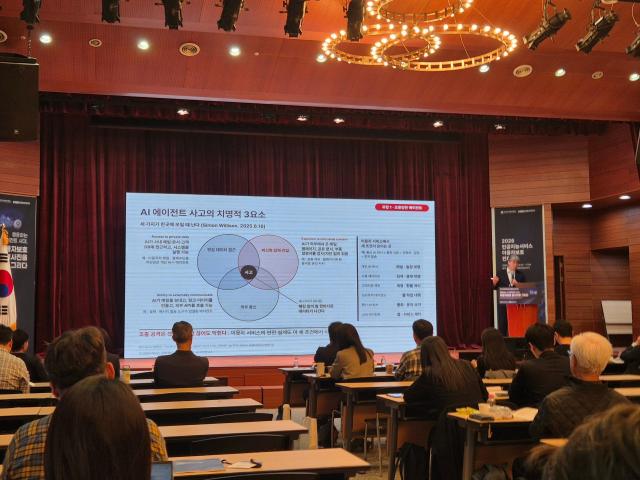
مع ظهور خدمات وكلاء الذكاء الاصطناعي الحديثة مثل "ميوز" من ميتا و"إن كود" من أوبن إيه آي، أثيرت آراء تؤكد على ضرورة توسيع نطاق حماية المستخدمين والسيطرة على الصلاحيات إلى ما وراء إجابات الذكاء الاصطناعي لتشمل الإجراءات الفعلية والسيطرة على الصلاحيات.
عقدت لجنة البث والإعلام والاتصالات (البث والإعلام) ومعهد تحليل سياسات الاتصالات والإعلام (KISDI) بتاريخ 12 من الشهر الجاري مؤتمراً بعنوان "مؤتمر حماية مستخدمي خدمات الذكاء الاصطناعي 2026" في برج بوستا بحي جونج في سيول. وتولى الألقاء الرئيسي البروفيسور لي سانج-غون من جامعة كوريا، الذي أشار إلى أن "حماية المستخدمين في عصر الوكلاء تتطلب وجود آليات أمان في جميع مراحل عملية خدمات الوكلاء بدءاً من تفويض الصلاحيات حتى الاسترجاع".
قسّم البروفيسور لي المخاطر المرتبطة بخدمات وكلاء الذكاء الاصطناعي إلى ثلاث فئات: الوكلاء الخاضعة للسيطرة من خلال الهجمات الخارجية، والوكلاء التي تتجاوز الحدود بمفردها أثناء تحقيق الأهداف، والوكلاء الموكولة بطريقة هشة.
وأضاف البروفيسور: "تتزايد مخاطر الهجمات الخارجية بشكل خاص عندما يجتمع الوصول إلى البيانات الحساسة والمدخلات الخارجية غير الموثوقة والقدرة على الاتصال الخارجي في آن واحد"، موضحاً أن "يجب السيطرة على عدم اجتماع هذه العناصر الثلاثة معاً في الوقت ذاته".
وعليه، أكد على ضرورة وجود آليات أمان في جميع مراحل العملية من التفويض إلى الاسترجاع لحماية المستخدمين.
أولاً، عند تفويض الصلاحيات، يجب أن يكون من الممكن التحقق من نيابة الوكيل عن من وأي الإجراءات السمح بها المستخدم. وأشار البروفيسور لي إلى أن "هناك حاجة إلى علامات مثل 'المتعاملة في المعاملات هي الوكيل' وما إلى ذلك".
اقترح فصل نموذج الذكاء الاصطناعي الذي يراقب الإجراءات عن النموذج الذي ينفذ المهام. وأوضح أن نموذج المراقبة قد يرتكب أخطاء أيضاً، لذا يجب تطبيق آليات أمان هيكلية مثل تقييد الصلاحيات.
وأشار إلى أن خطوات التحقق البشري يجب أن تُطبق بشكل مختلف تبعاً لمستوى المخاطرة للإجراء. ويعود السبب في ذلك إلى أن طلب الموافقة على كل إجراء يقلل من كفاءة الأتمتة. وقال البروفيسور: "يجب استخدام البيانات العامة فقط، وتُطلب موافقة المستخدم على الإجراءات ذات الأضرار الكبيرة مثل المعاملات المالية وإرسال رسائل بريد إلكترونية خارجية ومعالجة المعلومات الخاصة المالية والطبية".
وأكد على ضرورة توسيع نطاق الإلغاء والاسترجاع. وأرجع السبب في ذلك إلى أن تعدد الوكلاء العاملة يؤدي إلى زيادة المعاملات المنفذة بدون موافقة بشرية.
من جانبه، تولى الألقاء الرئيسي أيضاً بارك تاي-ووك، رئيس قسم الذكاء الاصطناعي العام في لجنة الاستراتيجية الوطنية للذكاء الاصطناعي، الذي قسّم مجالات الأضرار التي قد يلحقها المستخدمون من خدمات الوكلاء إلى ستة مجالات: أضرار المعلومات، وأضرار العلاقات، وأضرار المعاملات، وأضرار البيانات والأمان، وأضرار التفويض، وأضرار الانتصاف. وأوضح أن نطاق الحماية يجب أن يشمل إلى جانب المعلومات الكاذبة وتسرب المعلومات الشخصية الإجراءات التي تتجاوز نطاق التفويض وعدم وجود وتأخر إجراءات الانتصاف من الأضرار.
وجادل بارك بأن القوانين واللوائح المتعلقة بحماية المستخدمين يجب أن تحدد مستويات الأمان التي يجب تحقيقها بدلاً من تحديد تقنيات معينة، وأن تحمل المشغلين مسؤولية النتائج. وقال: "لا يجب أن تكون البنية بحيث لا توجد مسؤولية لأن الذكاء الاصطناعي أُخطر أو لا توجد مسؤولية لأن المستخدم وافق بالضغط على الزر".
كما أكد على ضرورة وضع قواعد للتحقق من هوية الوكيل والصلاحيات والجهة المسؤولة. ويعني هذا التحقق من الجهة التي تدير وتشغل الوكيل والقدرة على الكشف الفوري عن الإجراءات التي تتجاوز نطاق التفويض وإيقافها.
وقال بارك: "عند حدوث معاملات تتجاوز التعليمات الصريحة للمستخدم، يجب أن يكون للمزود والمتعامل في المعاملات المسؤولية الأولى".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.