
تزييف الأصوات والانتحال والاحتيال بتقنيات متقدمة... أساليب إجرامية متزايدة التعقيد
تسعى فيتنام إلى بناء شبكة تنبيه مشتركة قائمة على الذكاء الاصطناعي للتصدي لعمليات الاحتيال المالي الإلكتروني المتزايدة التعقيد. وتقوم هذه الشبكة على ربط العلامات التحذيرية المنتشرة عبر منصات متعددة، من وسائل التواصل الاجتماعي إلى الحسابات البنكية، بهدف اكتشاف المخاطر قبل وقوع الأضرار.
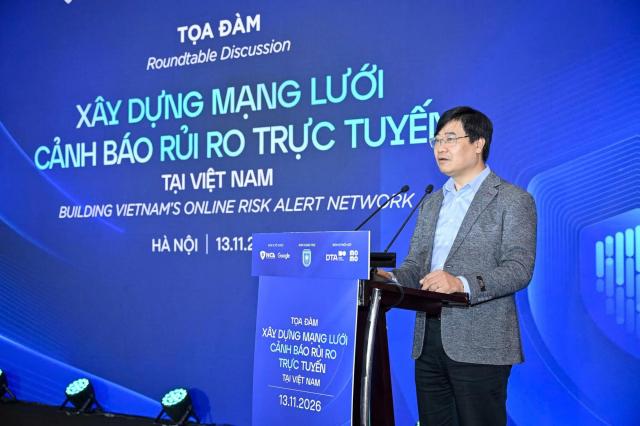
وفقاً لتصريحات وزارة الأمن العام الفيتنامية ووسائل الإعلام المحلية مثل فن إكسبريس في الخامس عشر من الشهر الحالي، عقدت الجمعية الوطنية للأمن السيبراني (NCA) ندوة في الثالث عشر من الشهر الجاري بهانوي تحت عنوان "بناء شبكة تنبيه المخاطر الإلكترونية" ناقشت فيها سبل التعاون بين الجهات الحكومية والشركات الخاصة في مجال تبادل المعلومات المتعلقة بالأنشطة الإجرامية المشبوهة.
وبحسب البيانات التي كشفت عنها وزارة الأمن العام الفيتنامية، تجاوزت حالات الاحتيال الإلكتروني المسجلة في الفترة من يناير إلى سبتمبر من العام الحالي 1800 حالة على الصعيد الوطني. وعلى الرغم من أن هذا الرقم يمثل انخفاضاً بنسبة تزيد على 20 في المئة عن نفس الفترة من العام الماضي، فإن الأساليب الإجرامية التي تستخدم الذكاء الاصطناعي في تزييف الهويات والجرائم العابرة للحدود أصبحت أكثر تعقيداً.
وأشار الكولونيل نغوين هويه لوك، نائب رئيس قسم الأمن السيبراني (A05) بوزارة الأمن العام، إلى أن "التنظيمات الإجرامية تستخدم تطبيقات المراسلة الأجنبية والهاتف عبر الإنترنت (VoIP) للتواصل مع الضحايا". وأضاف: "تُستخدم أساليب متطورة تعتمد على الذكاء الاصطناعي لتزييف الصور والأصوات واكتساب الثقة، ثم يتم استخدام العملات الافتراضية وغيرها من الوسائل للاستيلاء على أموال الضحايا".
من وسائل التواصل الاجتماعي إلى التحويلات البنكية... ربط المخاطر بالذكاء الاصطناعي
يكمن السبب وراء بدء الحكومة الفيتنامية في بناء شبكة التنبيه المشتركة في أن عمليات الاحتيال الإلكترونية تمتد عبر خدمات متعددة، في حين تكون المعلومات ذات الصلة مشتتة بين شركات مختلفة.
وبحسب شركة المحفظة الرقمية الفيتنامية موموا (MoMo)، يستخدم المحتالون أسلوباً يبدأ بالتواصل مع الضحايا عبر وسائل التواصل الاجتماعي، ثم يستمرون في الحوار عبر تطبيقات المراسلة والهاتف لإقناع الضحية بإجراء تحويل مالي. غير أن الشركات المالية، حتى وإن كتشفت معاملات غير عادية في مرحلة التحويل الأخيرة، تجد صعوبة في تحديد الطريقة التي تم بها خداع الضحية في المراحل السابقة.
لذلك تسعى السلطات الفيتنامية إلى بناء شبكة تنبيه إلكترونية تشمل البنوك وشركات المحافظ الرقمية بالإضافة إلى شركات الاتصالات وشركات تشغيل وسائل التواصل الاجتماعي وشركات التجارة الإلكترونية واللوجستيات.
تعتمد الشبكة المقترحة على نقل الجهات المختلفة لبيانات الأرقام الهاتفية والحسابات والعناوين الإلكترونية والحسابات على وسائل التواصل الاجتماعي المشبوهة إلى نظام معالجة مركزي. يقوم الذكاء الاصطناعي بمقارنة المعلومات المجمعة من الجهات المختلفة وتحليل الصلات بينها وتقييم مستوى المخاطر، ثم ينقل التحذيرات إلى الجهات المعنية.
على سبيل المثال، إذا تلقت جهة ما شكاوى احتيال متكررة بشأن رقم هاتفي معين، يمكن للنظام تحليل حساب على وسائل التواصل الاجتماعي أو حساب مالي مرتبط بهذا الرقم لاكتشاف احتمالات أضرار إضافية في وقت مبكر. وعند تلقي جهة ما للتحذير، يمكنها اتخاذ التدابير اللازمة في نطاق مسؤولياتها ثم مشاركة النتائج مع الجهات الأخرى.
تعمل أنظمة مشابهة لتبادل المعلومات في دول أخرى. وكشفت منصة تبادل الإشارات العالمية (GSE)، وهي منصة لمشاركة معلومات الاحتيال الإلكترونية، في الندوة أن 130 جهة شاركت في جمع 1.7 مليار إشارة خطر خلال 22 شهراً. كما تم عرض حالات نجاح من سنغافورة والمملكة المتحدة وبلجيكا اعتمدت فيها السلطات على تبادل المعلومات بين الجهات المختلفة للكشف عن الحسابات والمواقع الإلكترونية والإعلانات الخبيثة ومواجهتها.
حماية البيانات الشخصية وتجنب الإنذارات الكاذبة... تحديات رئيسية
على أن هناك ملاحظات أشارت إلى ضرورة توفير شروط إضافية لكي تعمل شبكة التنبيه المشتركة بفعالية، وأهمها حماية البيانات الشخصية وضمان دقة التحذيرات. وأكد الكولونيل نغوين هونغ كوان، نائب رئيس قسم الأمن السيبراني بوزارة الأمن العام، في الندوة على أن "النظم التحذيرية المجزأة والمعزولة لا تكفي وحدها للوقاية من الاحتيال الإلكتروني والتصدي له في فضاء سيبراني مترابط".
وأوضح أن بناء شبكة التنبيه يتطلب ثلاثة عناصر أساسية هي: نظام فعلي لتبادل المعلومات، وأساس موثوق به لحماية البيانات، والمشاركة المستمرة من الشركات. وشدد على أن عدم تحديد الغرض والنطاق والمسؤولية عن إدارة المعلومات المشتركة بوضوح قد يؤدي إلى انتهاكات للبيانات الشخصية ورفض الشركات تقديم المعلومات.
يعتبر تصفية الإنذارات الكاذبة أمراً حاسماً أيضاً. فلا يمكن الحكم على أن رقم هاتفي أو حساب بنكي معين متورط فعلاً في نشاط إجرامي بناءً على تصنيفه كهدف مشبوه. لذلك، تم تحديد التحقق من دقة المعلومات وتصحيح الإنذارات الخاطئة كشروط ضرورية لعمل الشبكة.
كما يتم التركيز على الإجراءات الفردية في المراحل الأولية. وكان خبير بالجمعية الوطنية للأمن السيبراني يُدعى نغو مين هيو قد أنصح في الرابع عشر من أغسطس بأنه "عند الاشتباه في احتيال إلكتروني، يجب قطع الاتصال بالإنترنت خلال 15 دقيقة الأولى والاتصال بالبنك فوراً لتجميد الحساب". وأضاف: "من المهم أيضاً تغيير كلمة المرور والاحتفاظ بالأدلة مثل الرسائل النصية والإبلاغ عن الحادث".
من جهة أخرى، يُعتبر منع تسرب البيانات الشخصية والأضرار الناجمة عن الإنذارات الخاطبة تحديات تزداد حدة مع اتساع نطاق مشاركة المعلومات. ومن المتوقع أن تكون المعايير التشغيلية التي تسمح بالكشف السريع عن العلامات التحذيرية مع ضمان دقة وسلامة المعلومات المشتركة محور الجدل الرئيسي في المرحلة المقبلة.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.