
بيانات شخصية تتضمن الأسماء والأرقام الوطنية وأرقام الهواتف المحمولة عرضة للاستعلام من قبل جهات ثالثة
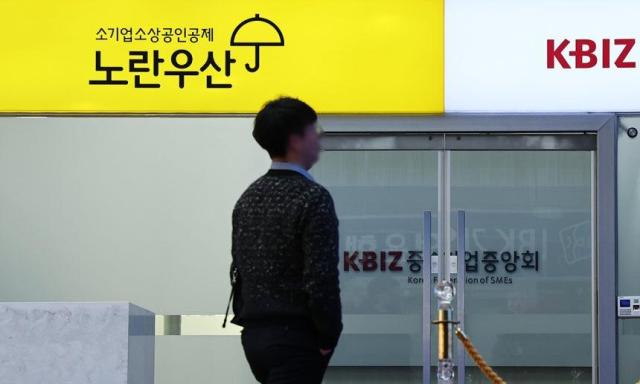
حدث تسرب لبيانات شخصية لعدد من العملاء من موقع 'المظلة الصفراء' التابع للاتحاد الوطني للمشروعات الوسيطة، الذي يضم 1.92 مليون مشترك مسجل، مما أثار مخاوف متزايدة من احتمال تعرض أصحاب المشروعات الصغيرة والمتوسطة لأضرار ثانوية.
قال مسؤول بالاتحاد الوطني للمشروعات الوسيطة في حديث مع موقع «أجي إكونوميكس» يوم 16 الجاري: «يبدو أنه من الصعب التحقق من وجود أضرار ثانوية فعلية قبل تأكيد نطاق الأضرار»، مضيفاً: «سنحدد نطاق الأضرار بدقة خلال شهر واحد». وأردف: «لم يتم الإبلاغ عن أي حالات أضرار ثانوية حتى الآن».
كان الاتحاد الوطني للمشروعات الوسيطة قد أصدر في 14 من الشهر الجاري بيان إيضاحي على موقع المظلة الصفراء الإلكتروني أعلن فيه عن تأكيده اكتشاف محاولات وصول خارجية غير طبيعية إلى الموقع، إلى جانب ظهور مؤشرات مريبة على استعلام جهات ثالثة عن بيانات شخصية لبعض العملاء.
تشمل البيانات الشخصية التي قد يكون حدث تسرب لها الأسماء الكاملة، والأرقام الوطنية (أول سبعة أرقام)، وأرقام الهواتف المحمولة، وعناوين المنازل، وأرقام هواتف المنازل، وعناوين البريد الإلكتروني، وحالة الموافقة على استقبال الرسائل النصية والبريد الإلكتروني. وأوضح الاتحاد أنه يحافظ على الأرقام الوطنية المتبقية (الستة أرقام الأخيرة) باستخدام تشفير آمن يستحيل فك تشفيره.
أشار الاتحاد الوطني للمشروعات الوسيطة إلى أن التحقق الفعلي من الوصول ونطاق الأضرار قد يختلف بناءً على نتائج التحقيق، وأنه أكمل الإبلاغ إلى المعهد الكوري لترويج تكنولوجيا المعلومات والاتصالات (KISA) وإرسال رسائل نصية إلى المشتركين المشبوهين في استعلامهم. وأضاف أن الاتحاد قام بحجب عناوين الإنترنت المستخدمة في الهجوم، وقام بتحليل سجلات الهجوم وتعزيز سياسات الأمان والتحكم في الوصول إلى شاشة الاستعلام المعنية.
تأسست المظلة الصفراء عام 2007 كنظام تأمين اجتماعي يدعم أصحاب المشروعات الصغيرة والمشروعات الصغيرة جداً لتجهيز مستحقات نهاية الخدمة وتأمين مستقبلهم الاقتصادي في حالة إغلاق العمل أو التقاعد. يقوم المشتركون بدفع اشتراكات منتظمة للتحضير لحالة الإغلاق. وإذا أصبحت الأسماء وتفاصيل الاتصال والعناوين معروفة للعامة، فإن خطر استهداف المشتركين بمكالمات احتيال أو انتحال للشخصية لا يمكن استبعاده. تقدم المظلة الصفراء أيضاً خدمات قروض من خلال الأموال المودعة.
قال مسؤول بالاتحاد الوطني للمشروعات الوسيطة: «نظراً لعدم وجود كلمات مرور حسابات بنكية، فلن يكون هناك ضرر مالي مباشر، لكن إذا تم الكشف عن الأسماء وجهات الاتصال، فإن مخاطر عمليات الاحتيال الصوتي والتصيد الاحتيالي تثير قلقاً كبيراً».
قد تصبح مناسبة الاستجابة للحادث نقطة خلاف لاحقة. اكتُشفت محاولات الوصول في 11 من الشهر، لكن الإعلان عنها تأخر حتى 14 من الشهر، أي بعد ثلاثة أيام. وتنص قانون حماية المعلومات الشخصية على وجوب الإبلاغ لجنة حماية المعلومات الشخصية أو المعهد الكوري لترويج تكنولوجيا المعلومات والاتصالات خلال 72 ساعة في حالة تسرب بيانات 1000 شخص أو أكثر.
تثير مناقشات حول نظام الأمان أيضاً جدلاً لا مفر منه. حصل الاتحاد الوطني للمشروعات الوسيطة على شهادة نظام إدارة المعلومات (ISMS) للمظلة الصفراء في أبريل 2025. قد يثير احتفاظ الاتحاد بهذه الشهادة بينما لم يتم تعزيز التحكم في الوصول إلى شاشة الاستعلام إلا بعد الحادث انتقادات قوية.
قال مسؤول بالاتحاد الوطني للمشروعات الوسيطة في حديث مع موقع «أجي إكونوميكس» يوم 16 الجاري: «يبدو أنه من الصعب التحقق من وجود أضرار ثانوية فعلية قبل تأكيد نطاق الأضرار»، مضيفاً: «سنحدد نطاق الأضرار بدقة خلال شهر واحد». وأردف: «لم يتم الإبلاغ عن أي حالات أضرار ثانوية حتى الآن».
كان الاتحاد الوطني للمشروعات الوسيطة قد أصدر في 14 من الشهر الجاري بيان إيضاحي على موقع المظلة الصفراء الإلكتروني أعلن فيه عن تأكيده اكتشاف محاولات وصول خارجية غير طبيعية إلى الموقع، إلى جانب ظهور مؤشرات مريبة على استعلام جهات ثالثة عن بيانات شخصية لبعض العملاء.
تشمل البيانات الشخصية التي قد يكون حدث تسرب لها الأسماء الكاملة، والأرقام الوطنية (أول سبعة أرقام)، وأرقام الهواتف المحمولة، وعناوين المنازل، وأرقام هواتف المنازل، وعناوين البريد الإلكتروني، وحالة الموافقة على استقبال الرسائل النصية والبريد الإلكتروني. وأوضح الاتحاد أنه يحافظ على الأرقام الوطنية المتبقية (الستة أرقام الأخيرة) باستخدام تشفير آمن يستحيل فك تشفيره.
أشار الاتحاد الوطني للمشروعات الوسيطة إلى أن التحقق الفعلي من الوصول ونطاق الأضرار قد يختلف بناءً على نتائج التحقيق، وأنه أكمل الإبلاغ إلى المعهد الكوري لترويج تكنولوجيا المعلومات والاتصالات (KISA) وإرسال رسائل نصية إلى المشتركين المشبوهين في استعلامهم. وأضاف أن الاتحاد قام بحجب عناوين الإنترنت المستخدمة في الهجوم، وقام بتحليل سجلات الهجوم وتعزيز سياسات الأمان والتحكم في الوصول إلى شاشة الاستعلام المعنية.
تأسست المظلة الصفراء عام 2007 كنظام تأمين اجتماعي يدعم أصحاب المشروعات الصغيرة والمشروعات الصغيرة جداً لتجهيز مستحقات نهاية الخدمة وتأمين مستقبلهم الاقتصادي في حالة إغلاق العمل أو التقاعد. يقوم المشتركون بدفع اشتراكات منتظمة للتحضير لحالة الإغلاق. وإذا أصبحت الأسماء وتفاصيل الاتصال والعناوين معروفة للعامة، فإن خطر استهداف المشتركين بمكالمات احتيال أو انتحال للشخصية لا يمكن استبعاده. تقدم المظلة الصفراء أيضاً خدمات قروض من خلال الأموال المودعة.
قال مسؤول بالاتحاد الوطني للمشروعات الوسيطة: «نظراً لعدم وجود كلمات مرور حسابات بنكية، فلن يكون هناك ضرر مالي مباشر، لكن إذا تم الكشف عن الأسماء وجهات الاتصال، فإن مخاطر عمليات الاحتيال الصوتي والتصيد الاحتيالي تثير قلقاً كبيراً».
قد تصبح مناسبة الاستجابة للحادث نقطة خلاف لاحقة. اكتُشفت محاولات الوصول في 11 من الشهر، لكن الإعلان عنها تأخر حتى 14 من الشهر، أي بعد ثلاثة أيام. وتنص قانون حماية المعلومات الشخصية على وجوب الإبلاغ لجنة حماية المعلومات الشخصية أو المعهد الكوري لترويج تكنولوجيا المعلومات والاتصالات خلال 72 ساعة في حالة تسرب بيانات 1000 شخص أو أكثر.
تثير مناقشات حول نظام الأمان أيضاً جدلاً لا مفر منه. حصل الاتحاد الوطني للمشروعات الوسيطة على شهادة نظام إدارة المعلومات (ISMS) للمظلة الصفراء في أبريل 2025. قد يثير احتفاظ الاتحاد بهذه الشهادة بينما لم يتم تعزيز التحكم في الوصول إلى شاشة الاستعلام إلا بعد الحادث انتقادات قوية.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.