
جلسة حوار حول الاستجابة لحوادث الاختراق بين مسؤولي الأمن المعلوماتي والشركات
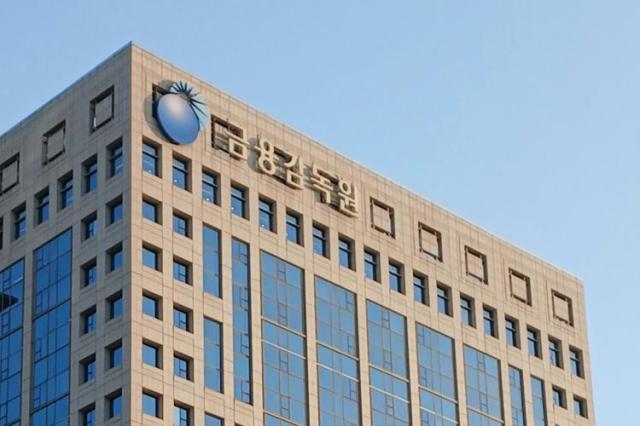
أصدرت هيئة الرقابة المالية أوامر بتشديد الفحوصات الأمنية لـ 28 شركة عاملة في مجال الأصول الرقمية، في إطار الاستجابة لسلسلة من حوادث الاختراق التي شهدتها هذه الصناعة مؤخراً. وأكدت الهيئة أن أي تقصير في الفحوصات أو إهمال الثغرات الأمنية سيترتب عليه تحمل المسؤولية بصرامة.
أعلنت الهيئة أنها عقدت جلسة حوار بعنوان «الاستجابة لحوادث الاختراق» في مقرها الرئيسي بمنطقة يويدو في سيول، حضرها مسؤولو الأمن المعلوماتي الأعلى (CISO) ومتخصصو الأمن من جميع شركات العاملة في الأصول الرقمية. وأفادت الهيئة بأن الجلسة ضمت ممثلين عن 28 شركة عاملة في الأصول الرقمية وأعضاء من التجمع المشترك لبورصات الأصول الرقمية (DAXA).
جاءت هذه الجلسة استجابة لموجة من حوادث الاختراق التي تعرضت لها بورصات الأصول الرقمية محلياً وعالمياً، بهدف تعزيز قدرات الصناعة على التعامل مع التهديدات الأمنية.
قدمت الهيئة حصراً لحالات اختراق رئيسية تعرضت لها شركات محلية عاملة في الأصول الرقمية، وقدمت إرشادات بشأن التدابير الأمنية الضرورية لمنع حوادث مماثلة. كما عرضت الهيئة التفاصيل الكاملة لـ «دليل الاستجابة الطارئة لحوادث الأمن السيبراني لشركات العاملة في الأصول الرقمية»، الذي تمت مناقشته في اجتماع لجنة السياسة المالية بتاريخ 12 من الشهر الجاري.
شددت الهيئة بشكل خاص على ضرورة إجراء فحص شامل من نقطة الصفر للأصول المعلوماتية (IT)، ونقاط التواصل الخارجية، وواجهات برمجة التطبيقات (API)، في سياق فحص نقاط التواصل الخارجية الشاملة الذي تجريه القطاعات المالية بأكملها.
أشار لي جونغ-أو، نائب رئيس هيئة الرقابة المالية لشؤون التكنولوجيا الرقمية والمعلوماتية، إلى أن حوادث الاختراق الأخيرة كانت نتيجة استخدام الذكاء الاصطناعي لاكتشاف سريع واستغلال ثغرات كانت موجودة في أنظمة الحاسب الآلي لفترة طويلة ولم يتم اكتشافها. وأكد على أهمية مشاركة أقسام تطوير وتشغيل تكنولوجيا المعلومات بجانب أقسام الأمن المتخصصة في عمليات الفحص.
تعتزم الهيئة الاستمرار في دعم شركات العاملة في الأصول الرقمية على تنفيذ الفحوصات والالتزام بدليل الاستجابة الطارئة، مع توعدها بتحمل شركات المسؤولية الكاملة والصارمة في حالة تسبب إهمال الثغرات الأمنية في حدوث حوادث اختراق.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.