
14 حادثة اختراق في الخدمات المالية الإلكترونية منذ 2024... البنوك تستحوذ على 6 حوادث
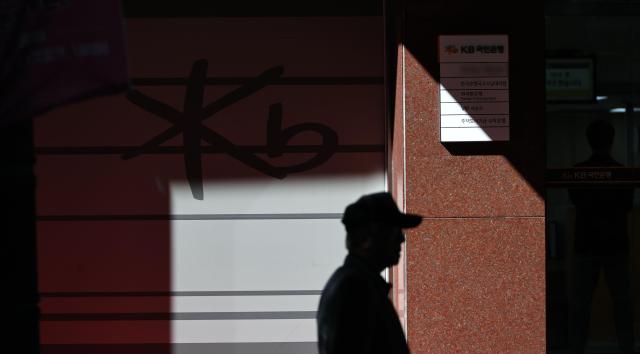
منظر لأحد فروع بنك كيه بي كوك-مين بوسط مدينة سيول في 2 من الشهر الجاري، بعد تعرض البنك لهجوم إلكتروني أسفر عن تسرب بيانات العملاء تلبية لحادثة مماثلة في بنك شين-هان [صورة: وكالة يونهاب]
تبين أن بنك آي إم وبنك بارو للادخار تعرضا لعدوى برامج ضارة هذا العام. وفي ظل تكرار الهجمات الإلكترونية الموجهة ضد المؤسسات المالية، تزداد المخاوف من احتمالية زيادة حوادث الاختراق في الخدمات المالية الإلكترونية بشكل أكبر.
وفقاً لبيانات حصلت عليها وكالة يونهاب في 4 من الشهر الجاري من إدارة الإشراف المالي بواسطة المكتب البرلماني للنائب بارك جون-تاي من حزب القوة الشعبية، تعرض بنك آي إم إلى هجوم يوم 28 من أغسطس الماضي بفيروس برامج ضارة استهدف نقاط ضعف في نظام كشف المعاملات غير العادية (FDS) بالاستفادة من ثغرات أمنية.
أما بنك بارو للادخار فقد تعرض في 12 من أبريل الماضي لعدوى برامج ضارة أدت إلى تسرب معلومات الموظفين. غير أن كلا الحادثتين لم يترتب عليهما أي توقف للخدمات أو تسرب لبيانات العملاء وفقاً للتقارير المقدمة.
وقد بلغ إجمالي حوادث الاختراق في الخدمات المالية الإلكترونية المبلغ عنها لإدارة الإشراف المالي منذ يناير 2024 وحتى نهاية أغسطس الجاري 14 حادثة. وبحسب القطاعات، احتلت البنوك المرتبة الأولى بـ 6 حوادث، تليها شركات التأمين بـ 4 حوادث، وشركات التمويل المتخصصة بحادثتين، بينما تقاسمت شركات الأوراق المالية وبنوك الادخار حادثة واحدة لكل منهما.
في القطاع المصرفي، تعرض بنك إس سي لهجومين على نقاط ضعف أمنية؛ الأول في 16 من يناير 2024 والثاني في 16 من مايو من العام التالي. وقد تعرض بنك آي إم أيضاً لهجوم استهدف نقاط ضعف أمنية في 24 من نوفمبر 2024.
كما شهد القطاع نوعاً آخر من الهجمات يستهدف تعطيل الخدمات أو عرقلة الوصول. ففي فبراير 2024 تعرض بنك وي (Our Bank) لهجوم حرمان من الخدمة أسفر عن تأخر الوصول إلى خدمات البنك الإلكترونية في الفروع الخارجية، وفي أكتوبر من نفس العام تأثرت خدمات تسجيل الدخول في بنك كيه بي كوك-مين بهجوم من نفس النوع.
في قطاع الأوراق المالية، تعرضت شركة نوموراغ فايننشيال إنفستمنت لعدوى برامج ضارة في مايو من العام الماضي، حيث عجز عدد من الموظفين عن الوصول إلى الأنظمة.
وامتدت الخسائر أيضاً إلى شركات التأمين. تعرضت كل من شركة كيه بي لايف للتأمين على الحياة وشركة ميتسوي سوميتومو للتأمين ضد الحوادث لهجمات استهدفت نقاط ضعف أمنية، بينما تعرضت شركة أكسا التأمين لهجوم حرمان من الخدمة في أغسطس من العام الماضي أدى إلى عدم إمكانية الوصول إلى الموقع الإلكتروني والاستعلام عن البيانات.
أما شركة سيول غواران شيورنس فقد أصيبت بفيروس الفدية في يوليو من العام الماضي، مما أسفر عن خلل في الخادم وتوقف الخدمات لمدة 64 ساعة و31 دقيقة. وبلغت المستحقات المدفوعة للمستهلكين كتعويضات عن هذا الحادث 11.91 مليون وون.
أما في قطاع التمويل المتخصص فقد كانت الخسائر أكبر. تعرضت شركة لوت كارد لعدوى برامج ضارة في أغسطس من العام الماضي أسفرت عن تسرب البيانات الائتمانية لـ 2.97 مليون عميل. وفي شركة هانا كارد، أدى هجوم حرمان من الخدمة في يونيو من العام الماضي إلى تأخر في الوصول إلى خدمة هانا موني.
شهد قطاع الخدمات المالية الإلكترونية أيضاً 6 حوادث اختراق حتى نهاية أغسطس الجاري. ففي أغسطس الماضي، تعرضت كل من شركة توص بيمنتس وشركة كو إيم بيمنتس لهجمات استهدفت نقاط ضعف أمنية. وفي حالة توص بيمنتس، تم تسرب 2671 حالة من بيانات العملاء.
بينما تحث السلطات المالية المؤسسات المالية بشكل مستمر على تقوية أنظمة حماية المعلومات، فإن أساليب الهجمات الإلكترونية تتطور بسرعة متزايدة، مما يعمق المخاوف. وعلى وجه الخصوص، مع توسع نطاق الهجمات الإلكترونية بدءاً من بنك شين-هان في نهاية الشهر الماضي ليشمل البنوك التجارية الرئيسية وصولاً إلى بنوك الادخار وقطاع رأس المال، بدأت السلطات والقطاع في الاستجابة الشاملة.
قال النائب بارك جون-تاي: "على السلطات المالية ألا تقتصر على إعادة تكرار تحذيرات حول تقوية الأمان، بل يجب أن تقوم بفحص شامل لأسباب حوادث الاختراق والثغرات في أنظمة الأمان لدى المؤسسات المالية"، مؤكداً أن "نظراً إلى تطور أساليب الهجوم السريع مثل الهجمات الآلية المدعومة بالذكاء الاصطناعي، يتعين بناء نظام استجابة استباقي بدلاً من الاقتصار على الإجراءات اللاحقة".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.