
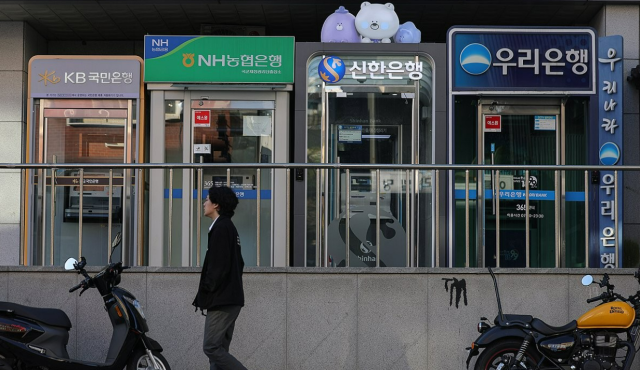
تزايدت احتمالية استخدام الذكاء الاصطناعي في الهجمات السيبرانية، مما أثار تنبيهات في القطاع المالي بشأن حماية البيانات الشخصية والأمان المالي للمستهلكين. وفي خضم تتالي الهجمات السيبرانية الموجهة ضد البنوك المحلية، حثت السلطات المالية على توخي الحذر من الأضرار الثانوية مثل الاحتيال الصوتي والرسائل النصية الخادعة التي تستغل تسريب البيانات الشخصية.
ذكرت وكالة رويترز في التاسع من هذا الشهر أمثلة على هجمات سيبرانية وقعت في كوريا الجنوبية واليابان، مشيرة إلى أن الذكاء الاصطناعي يمكن أن يؤتمت المهام المطلوبة للاختراق، مما يزيد من سرعة وفعالية الهجمات.
وبحسب وكالة رويترز، تحقق حالياً تسعة بنوك محلية في هجمات سيبرانية قد يكون لأدوات الذكاء الاصطناعي دور فيها.
بشكل خاص، بعد حدوث تسريب للبيانات الشخصية، قد تُستخدم المعلومات المسربة في جرائم إضافية مثل الاحتيال الصوتي أو الرسائل النصية الخادعة، لذلك حثت السلطات على الحذر من الأضرار الثانوية.
ينبغي الانتباه إلى طرق احتيالية تتظاهر بالتحقق من تسريب البيانات أو تقديم تعويضات للضحايا أو تطبيقات دعم مالي، حيث يتم توجيه الضحايا إلى النقر على روابط إنترنت (عنواين URL) مضمنة في الرسائل النصية.
أصدرت جهة تعزيز الإنترنت الكوري (كيسا) في السادس من هذا الشهر تحذيراً من التصيد الاحتيالي يستغل حوادث تسريب البيانات الشخصية في القطاع المالي وغيره. حيث يمكن للرسائل النصية المتظاهرة بالتحقق من تسريب البيانات الشخصية أو تقديم تعويضات أن توجه المستخدمين للدخول إلى مواقع تصيد احتيالية أو تثبيت تطبيقات ضارة.
علاوة على ذلك، فإن الالتزام بالقواعد الوقائية التي أرشدت إليها السلطات المالية وجهة كيسا يساعد على تقليل مخاطر التعرض للاحتيال المالي.
أولاً، يجب عدم النقر الفوري على الروابط المضمنة في الرسائل النصية التي تتعلق بتسريب البيانات الشخصية أو تقديم تعويضات. إذا كانت الرسالة تتظاهر بأنها من مؤسسة مالية أو جهة حكومية، من الأفضل التحقق من صحتها عبر الموقع الرسمي للجهة أو تطبيقها الرسمي بدلاً من الاعتماد على بيانات الاتصال المذكورة في الرسالة.
ثانياً، إذا طُلب دفع مقدم أو سداد قرض قائم أو تثبيت تطبيق من مصدر غير معروف بحجة الحصول على قرض، يجب الشك في أن هذا احتيال. حذرت لجنة الخدمات المالية من أن مثل هذه الطلبات تعتبر من المؤشرات الرئيسية لعمليات احتيال تتظاهر بتقديم قروض. كما يُنصح بعدم الاستجابة لطلبات حكومية أو من مؤسسات مالية بتثبيت تطبيقات للتحكم البعيد عبر الهاتف أو الرسائل النصية.
ثالثاً، يجب عدم الإفصاح عن كلمات المرور وأرقام المصادقة للآخرين. تجنب إدخال معرّفات المستخدم وكلمات المرور والبيانات الشخصية في الروابط المستقبلة عبر الرسائل النصية أو تطبيقات المراسلة، وفي حالات طلب أرقام المصادقة، تأكد من هوية الطالب والغرض من الطلب. إذا كنت تستخدم نفس كلمة المرور على عدة مواقع، من الأفضل تعيين كلمات مرور مختلفة لكل موقع، وحيثما أمكن، تفعيل المصادقة الثنائية.
رابعاً، يمكن الاستفادة من خدمات الأمان المالي للوقاية من سرقة الحسابات والهويات. أرشدت لجنة الخدمات المالية إلى أنه يمكن الوقاية من أضرار الاحتيال المالي مثل القروض المأخوذة بهويات مسروقة من خلال الاشتراك في خدمة حجب المعاملات المالية الآمنة وتسجيل نفسك في نظام الوقاية من أضرار كشف البيانات الشخصية. غير أنه يجب التحقق من نطاق التطبيق وطريقة الاستخدام لكل خدمة قبل التقديم.
إذا تلقيت رسالة نصية مريبة لاحقاً، يمكنك عدم النقر على الرابط والاستفادة من خدمة التحقق من الرسائل النصية الخادعة التابعة لجهة كيسا. توفر جهة كيسا خدمة تمكّن المستخدمين من التحقق مما إذا كانت الرسائل النصية المستقبلة رسائل خادعة أو ضارة.
إذا كنت تشك في أنك نقرت على رابط أو ثبتّ تطبيقاً ضاراً، توقف فوراً عن إدخال أي بيانات شخصية إضافية أو إجراء معاملات مالية، واتصل بمركز خدمة العملاء الرسمي للمؤسسة المالية للتحقق من حالة حسابك ووسائل المصادقة. إذا حدثت أضرار، يجب الإبلاغ الفوري للمؤسسة المالية والجهات ذات الصلة، واتخاذ التدابير الضرورية مثل تغيير كلمات المرور والتحقق من أمان جهازك.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.