
الذكاء الاصطناعي يصبح أداة معتادة للاختراق الإلكتروني.. تصاعد المخاوف الأمنية
تسرب رقعة الأمان قبل أوانها.. توفير نافذة للقراصنة لتطوير أدوات الهجوم
اكتُشفت ثغرة أمنية حرجة في لغة البرمجة "PHP" المستخدمة على نطاق واسع في مواقع الإنترنت العالمية، مما أثار حالة طوارئ لدى الشركات والمؤسسات في مختلف الدول.
وفقاً لما ذكرته وكالة "وول ستريت جورنال" ورويترز في 21 من الشهر الجاري، فإن الثغرة المسماة "PHP2 شيل" تنشأ من مشكلة في طريقة إدارة لغة PHP لذاكرة الحاسوب، وباستطاعة القراصنة الاستفادة منها لتنفيذ برامج عشوائية على خوادم الويب المعرضة للخطر أو السيطرة على الأنظمة بالكامل.
تكتسب هذه الثغرة أهمية خاصة لأنها تم اكتشافها باستخدام الذكاء الاصطناعي، وتُقيَّم بأنها عيب أمني خطير لم يتم الكشف عنه لأكثر من عشر سنوات.
أقدمت عدة دول أوروبية منها هولندا وفنلندا والدنمارك وبلجيكا على إيقاف مواقع ويب رئيسية وخدمات إنترنت متتالية. ووفقاً لرويترز، تم نقل البوابة الحكومية الهولندية وميناء روتردام والمواقع الإلكترونية للمستشفيات الرئيسية إلى وضع عدم الاتصال، كما تم حجب خدمات الشبكات العامة ومنصات المدارس في فنلندا والدنمارك.
في بلجيكا أيضاً، توقفت المؤسسات الحكومية والبرلمان ومنصات المدارس والمواقع الإلكترونية لوسائل إعلام رئيسية عن العمل. وكانت سلطات الاتحاد الأوروبي للأمن السيبراني قد أوصت بتطبيق تصحيحات أمان PHP فوراً، أو تحويل المواقع الإلكترونية إلى وضع عدم الاتصال في الحالات الصعبة.
رفعت الولايات المتحدة أيضاً من مستوى التحذيرات بشأن الثغرة الأمنية في PHP. أصدرت وكالة الأمن القومي الأمريكي (NSA) والمكتب الفيدرالي للتحقيقات (FBI) بياناً حذرت فيه بأن استغلال الثغرة قد يسمح بالوصول غير المصرح به إلى الخوادم والبيانات أو تنفيذ الكود عن بُعد، وأوصتا بالتحديث الفوري أو تحويل المواقع الإلكترونية إلى وضع عدم الاتصال.
أطلقت فريق تطوير PHP نسخة جديدة طارئة في 21 من الشهر الجاري لإصلاح ثغرتين أمنيتين حرجتين، لكن نظراً لأن مشغلي المواقع الإلكترونية يتعين عليهم تطبيقها بأنفسهم، من المتوقع أن تستغرق السيطرة على الأزمة وقتاً. وثمة مخاوف من أن يقوم القراصنة بالتحليل العكسي للنسخة المصححة باستخدام الذكاء الاصطناعي لابتكار أساليب هجوم جديدة.
تكمن حدّة تأثير هذه الأزمة في حقيقة أن PHP هي تقنية أساسية مستخدمة على نطاق واسع عبر الإنترنت. تُعرّف PHP، المسماة أيضاً بـ "عمود الويب الفقري"، بأنها تشغل حوالي 70% من جميع مواقع الويب العالمية، بما فيها منصات شهيرة مثل ووردبريس وميديا ويكي الخاصة بويكيبيديا.
أثار اكتشاف الذكاء الاصطناعي لهذا العيب الأمني مخاوف متزايدة بشأن استخدام الذكاء الاصطناعي في الاختراقات الإلكترونية.
استخدمت شركة الأمن السيبراني "كاليف" نموذج OpenAI "GPT-5.6 سول" لاكتشاف الثغرة، بينما اكتشفت شركة "ويز" التابعة لجوجل بشكل مستقل ثغرتين وأبلغت عنهما. كان هذا العيب موجوداً في كود PHP لأكثر من عشر سنوات وتم الإشارة إليه كمشكلة محتملة لفترة طويلة، لكن كان يُعتقد أنه من الصعب استخدامه في هجمات فعلية.
قال آمي لوتواك، الشريك المؤسس لشركة "ويز": "إن هذا العيب يُعتبر الأكثر خطورة من بين جميع الثغرات الأمنية التي اكتشفها الذكاء الاصطناعي حتى الآن"، مضيفاً "لولا الذكاء الاصطناعي، كان اكتشاف هذا العيب معقداً إلى درجة لن تكون ممكنة".
أعلنت OpenAI في بيان لها: "نحن نقيّم هذه الثغرة، في ضوء خطورتها والاستخدام الواسع النطاق لـ PHP، بأنها إحدى أكثر الثغرات الأمنية تأثيراً على الإطلاق في الوقت الراهن".
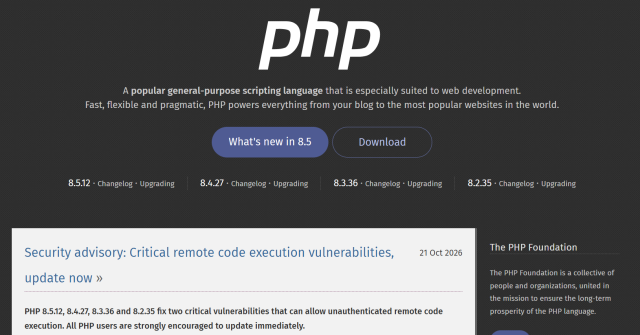
تواجه بعض الشركات انتقادات لأنها كشفت عن كود الرقعة الأمنية قبل الموعد المحدد، مما أدى إلى تعاظم التهديد.
أعلنت مؤسسة PHP في 21 من الشهر الجاري أن شركة توزيع الرقع "تشينجارد" قامت بالكشف المباغت عن صورة تم تطبيق الرقعة عليها قبل الموعد الرسمي للتوزيع بحوالي ست ساعات أو أكثر. وأصدرت المؤسسة بياناً رسمياً قالت فيه: "قامت تشينجارد بنقض الحظر من جانب واحد"، وأضافت "تصرفاً يتجاهل الجهود التي بذلها عدد كبير من الجهات على مدى أسابيع من أجل إصدار منسق".
عندما يتم الكشف عن الرقعة قبل الموعد المحدد، يمكن للقراصنة وغيرهم من المهاجمين إجراء تحليل عكسي لكود الرقعة وتطوير أدوات هجوم. في هذه الحالة، قبل توفير التحديث الرسمي، حصل القراصنة على ست ساعات لتحليل الكود أولاً، مما ترك المستخدمين عرضة بلا حماية لتهديدات الاختراق الإلكتروني.
كانت هذه الأزمة امتداداً لسلسلة من تسريبات المعلومات التي حدثت قبل التوزيع الرسمي للرقعة.
كان فريق تطوير PHP ينوي في الأصل توزيع الرقعة في 22 من الشهر الجاري، لكنهم أسرعوا الجدول الزمني بيوم واحد بعد أن بدأت معرفات الثغرات تنتشر عبر الإنترنت في 20 من الشهر. بالإضافة إلى ذلك، أشارت المؤسسة إلى أن شركة أمن سيبراني أخرى تدعى "كاليف" قامت بنشر فيديو توضيحي لهجوم على الثغرة بالخطأ ثم حذفته، مما أسرّع من تطوير أدوات الهجوم لدى القراصنة.
في ظل هذا الوضع، أدى الكشف المباغت عن الرقعة من قبل تشينجارد إلى انهيار "شبكة الدفاع المتدرج عبر الزمن". نظراً لتطور أدوات الذكاء الاصطناعي، تسارعت سرعة تطوير أدوات الهجوم من خلال التحليل العكسي للرقع الأمنية إلى حد لا يُقاس بالمقارنة مع الماضي، مما يجعل هذا الفشل في التنسيق أكثر إيلاماً.
قال تاي دوونج، الرئيس التنفيذي لشركة "كاليف" التي اكتشفت المشكلة أولاً: "يمكن لشخص ما أن يأخذ الرقعة ويشغل عليها الذكاء الاصطناعي ويصدر نصاً برمجياً يستغل هذا العيب"، محذراً: "عندها ستحدث فوضى حقيقية".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.