
ثلاث من ثماني منظمات هاكينغ دولة شمال كورية تدمج الذكاء الاصطناعي في العمليات اليومية... وثائق تصيد احتيالية مخصصة تستهدف كوريا الجنوبية بأكثر من 100 وثيقة
89% من أضرار الهاكينغ على العملات الرقمية هذا العام من عمل كوريا الشمالية... حادثة بينانس استخدمت تقنيات استهداف أجهزة الموظفين وأنظمة الموافقة
تأكيد اختراق شركات البرمجيات والبناء والمعدات الاتصالات المحلية... توقعات بتعزيز العمليات الموجهة نحو القطاع المالي
في الوقت الذي أشارت فيه وكالة التحقيقات الفيدرالية الأميركية (إف بي آي) رسمياً إلى تنظيم هاكينغ شمال كوري باسم "تريدر ترايتور" كجهة مسؤولة عن حادثة سرقة بقيمة 6 مليارات دولار من منصة بينانس الرائدة عالمياً للعملات الرقمية، تحذر مؤسسات متخصصة عالمية متعددة من أن القدرات الهاكينغ لكوريا الشمالية قد تتجه نحو كوريا الجنوبية، لا سيما مع دمجها تقنيات الذكاء الاصطناعي المتقدمة.
وفقاً لما أورده قطاع تكنولوجيا المعلومات في الأول من نوفمبر، أصدرت وحدة ذكاء التهديدات التابعة لشركة مايكروسوفت تقريراً في التاسع والعشرين من أكتوبر (بالتوقيت المحلي) قيّمت فيه مستوى استخدام الذكاء الاصطناعي لدى ثماني منظمات هاكينغ شمال كورية عبر أربع مراحل. حُصنفت ثلاث منها في مرحلة "الاستقرار التشغيلي" أي أنها دمجت الذكاء الاصطناعي في عمليات الهجوم اليومية، وصُنفت أربع في مرحلة "التسارع" حيث يزداد استخدامها بسرعة، وواحدة في مرحلة "التوسع" حيث تم تطبيقه في بعض المهام فقط.
وتمكنت إحدى منظمات الهاكينغ الشمالية خلال الفترة من أغسطس إلى سبتمبر من صياغة أكثر من 100 وثيقة تصيد احتيالية بصيغة PDF مخصصة ومصممة حسب كل هدف هجومي، وتُظهر الأدلة أنها صنعت عشرات هذه الملفات في دقائق معدودة. وكانت كوريا الجنوبية من بين الأهداف الرئيسية لهذه الحملات.
بين السادس والثاني عشر من يونيو الماضي، تقدمت هذه المنظمات بعروض توظيف احتيالية من خلال ثلاث شركات وهمية موجهة إلى متخصصين في قطاعات الذكاء الاصطناعي والبلوكتشين والأمن السيبراني. كما بدأت منظمتا "أونيكس سليت" و"بيرل سليت" (المعروفة محلياً بـ"أندرييل") التابعتان للإدارة الاستخباراتية العامة الشمالية الكورية بتوظيف إطار اختبار الاختراق مفتوح المصدر المسمى "أرتكس" (ARTEX) في عملياتها الفعلية منذ أواخر أكتوبر. بمعنى آخر، هذه المنظمات توظف أدوات فحص تستخدم الذكاء الاصطناعي لاكتشاف الثغرات الأمنية في الأنظمة كوسيلة هجوم.
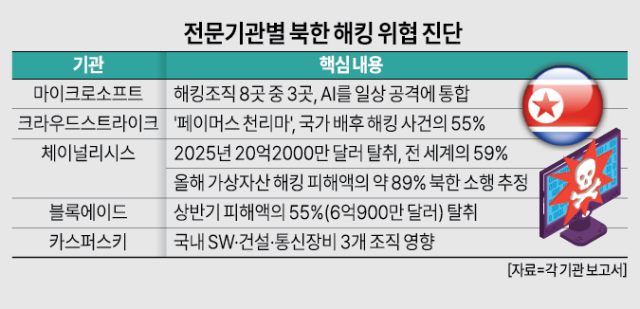
أظهر تقرير "صيد التهديدات لسنة 2026" الصادر عن شركة كراود سترايك أن "فيموس تشيونليما" المرتبطة بكوريا الشمالية استأثرت بـ 55% من حوادث الهاكينغ الموجهة من جهات حكومية عالمياً خلال الفترة من يوليو من السنة الماضية وحتى يونيو من هذا العام. وبحسب شركة تحليل البلوكتشين تشينليسيس، سرقت كوريا الشمالية في سنة 2025 وحدها ما قيمته ملياري و200 مليون دولار من العملات الرقمية، بزيادة بنسبة 51% عن السنة السابقة، حيث بلغ إجمالي الأرصدة المسروقة تاريخياً 6 مليارات و500 مليون دولار، يمثل 59% من إجمالي الأرصدة المسروقة عالمياً. وعلى الرغم من انخفاض عدد حوادث الهجوم بنسبة 74%، إلا أن حجم الأموال المستهدفة في كل حادثة واحدة أصبح أكبر بكثير.
بلغت الأوضاع ذروتها هذا العام. أعلنت شركة تشينليسيس في الثلاثين من أكتوبر أن كوريا الشمالية مسؤولة عن حوالي 89% من إجمالي أضرار الهاكينغ على العملات الرقمية عالمياً هذا العام. وحلّلت شركة بلوك أيد المتخصصة في أمن البلوكتشين أن مجموعة "تريدر ترايتور" حصلت على 609 ملايين دولار من أصل 11 مليار دولار، أي ما يعادل 55% من إجمالي أضرار الهاكينغ عالمياً في النصف الأول من هذا العام.
في الحالة البارزة لحادثة "كيلف ديه إيه أو" (292 مليون دولار)، لم يكن الاختراق من خلال كسر النظام الأمني بقدر ما كان عبر خداع المطورين للحصول على بيانات تسجيل الدخول ثم غرس رسائل موافقة مزيفة. توقعت شركة بلوك أيد أن تستمر كوريا الشمالية في النصف الثاني من العام في تنفيذ هجمات موجهة ضد موظفي منصات التداول بهدف الاستيلاء على صلاحيات الموافقة الداخلية. وكانت حادثة بينانس ذاتها استهدفت أجهزة كمبيوتر المهندسين والثغرات في نظام الموافقة على المعاملات.
إن الهدف الأكبر لكوريا الشمالية هو القطاع المالي. وفقاً لتقرير "بيئة التهديدات للخدمات المالية سنة 2026" الصادر عن كراود سترايك، ارتفع ترتيب قطاع الخدمات المالية من القطاع الأكثر تعرضاً للهجمات في المركز السادس في الربع الأول من السنة الماضية إلى المركز الرابع في الربع الأول من هذا العام. وزادت عمليات اختراق كوريا الشمالية الداخلية عبر تمويه الموظفين بحسابات تقنية مزيفة من 33 حالة في مارس 2025 إلى 45 حالة في مارس 2026. توقعت كراود سترايك أن تستمر عمليات كوريا الشمالية الموجهة ضد البنوك والمؤسسات المالية في التصاعد طوال هذا العام.
تم تأكيد عمليات اختراق فعلية موجهة ضد شركات كورية جنوبية. أصدرت شركة كاسبرسكي تقرير "أوبريشن فلاش هول" الذي كشف أن "لازاروس" المرتبطة بكوريا الشمالية أرسلت رسائل بريد إلكتروني تحتوي على روابط سير ذاتية وملفات محافظ أعمال مزيفة، مما أثر على ثلاث منظمات كوريتية جنوبية على الأقل في قطاعات البرمجيات والبناء وتصنيع معدات الاتصالات السلكية.
ترجع آثار الهجوم إلى يوليو 2025، وهناك احتمالية كبيرة بأن برنامج الأمان المحلي الشهير جداً في كوريا الجنوبية "كروس ويب إي إكس" كان متورطاً في الإصابة بالعدوى. كما دُرجت عناوين مواقع إلكترونية لمؤسسات ومنظمات وشركات بناء محلية في قائمة المؤشرات المهمة للاختراق التي تعكس عناوين الاتصالات بين الأوامر والتحكم (C2)، حيث يعني هذا أن المهاجمين يستخدمون هذه المحطات للقيام بإصدار الأوامر للحواسيب المصابة واستقبال المعلومات منها.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.