
الهيئة تطلب زيادة الميزانية والموارد البشرية للعام القادم وتراجع فرض رسوم إشرافية متدرجة
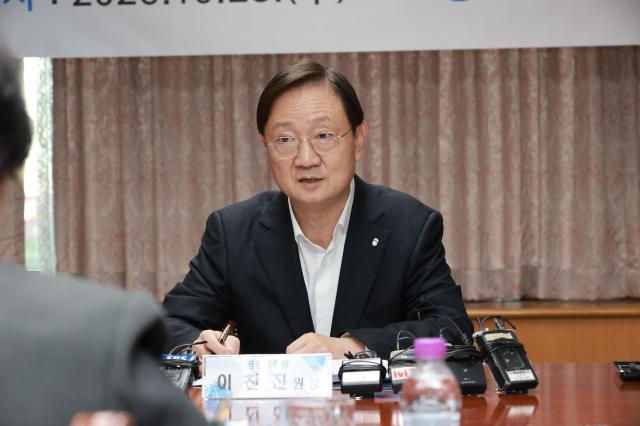
بحث مدير الهيئة إي تشان-جين في اجتماع المجلس الإداري بتاريخ 3 من الشهر الجاري آخر المستجدات المتعلقة بالهجمات الإلكترونية في القطاع المالي وناقش آليات تعزيز الأمان التكنولوجي والمعلوماتي.
خلصت الهيئة إلى تشخيص تطور الهجمات الإلكترونية الأخيرة لتشمل ليس فقط البنوك بل أيضاً شركات المالية التقليدية مثل شركات الأوراق المالية والتأمين، بل امتدت إلى جهات لا تخضع لقانون المعاملات المالية الإلكترونية. وذلك لأن مشغلي الأصول الرقمية والجهات العاملة في مجال التمويل القائم على الاستثمار الإلكترونيّ سجلت خسائر مالية فعلية، مما يستدعي رفع مستوى الاستجابة.
أكد المدير على ضرورة أن تنشئ شركات القطاع المالي بسرعة نظاماً شاملاً للأمان الذاتي يمكّنها من تحديد تهديدات الأمان والثغرات الأمنية والتعامل معها بشكل استباقي. وشدد على أهمية أن يعي الرئيس التنفيذي والإدارة العليا ومجلس الإدارة بأن ضمان سلامة البيانات التكنولوجية يمثل أساس ثقة العملاء واستراتيجية البقاء الأساسية للشركة، وعليهم أن يتصدروا جهود زيادة الميزانية الأمنية والموارد البشرية للعام القادم.
ستبدأ الهيئة بفحص الشركات التي وقعت فيها حوادث اختراق بهدف التحقق من تطبيق تعليمات السلامة التي وزعتها سابقاً والتأكد من إجراء الفحوصات الذاتية بشكل صحيح. وفي الحالات التي تقع فيها حوادث في شركات مالية كبيرة مثل شركات الاستثمار المالي الشامل وشركات التأمين، ستطبق الهيئة نفس سياسة الفحص والعقوبات التي طبقتها على القطاع المصرفي، بما في ذلك محاسبة الرئيس التنفيذي والإدارة العليا بشكل صارم. وستقوم بفحص ما إذا كانت الإدارة قد قامت بدورها بشكل صحيح في الحالات التي استمرت فيها الهيئة في توجيه الشركات بشأن الفحوصات الأساسية وتحسين الثغرات الأمنية، لكن حدثت حوادث نتيجة لفحوصات شكلية أو قصور في الرقابة.
ستعزز الهيئة أيضاً العقوبات المفروضة على شركات القطاع المالي التي تقصر في الوفاء بالتزاماتها الأمنية. في حالة حدوث هجمات إلكترونية نتيجة لقصور في الضوابط الأساسية أو إهمال الثغرات الأمنية، ستسعى الهيئة إلى تمرير تعديل قانون المعاملات المالية الإلكترونية عبر البرلمان بحيث يسمح بفرض غرامات تأديبية تصل إلى 3% من إجمالي الإيرادات. جدير بالذكر أن هذا التعديل القانوني تم تقديمه في نوفمبر من العام الماضي.
حتى قبل تعديل القانون، ستعمل الهيئة على وضع آليات لحفز شركات القطاع المالي على تعزيز الأمان. كما ستدرس الهيئة إمكانية فرض رسوم إشرافية متدرجة بناءً على وقوع حوادث اختراق من عدمه.
لمنع حدوث حوادث إضافية، ستجري الهيئة فحصاً شاملاً لجميع نقاط الاتصال الخارجية في القطاع المالي بأكمله. وسيشمل الفحص ليس فقط البنوك وشركات الأوراق المالية وشركات التأمين، بل أيضاً جهات مثل وكالات التأمين للشركات المسجلة التي تستثنى من نطاق القانون، وشركات الإقراض، ومشغلي الأصول الرقمية، والجهات العاملة في مجال التمويل القائم على الاستثمار الإلكترونيّ. ستقوم الهيئة بتعبئة جميع خبرائها المتخصصين في التكنولوجيا للتحقق من امتثال الشركات للفحوصات، وستتخذ إجراءات صارمة في حالة اقتصار الفحص على مستوى شكلي فقط.
ستركز الهيئة بشكل خاص على فحص نقاط الاتصال الخارجية المرتبطة بالأنظمة التي تتعامل مع أموال العملاء وأصول شركات القطاع المالي، والتي قد تؤدي هجمات عليها إلى خسائر مالية مباشرة. وستتخذ الهيئة إجراءات لحجب الوصول الخارجي بشكل استباقي إلى أن يتم معالجة الثغرات الأمنية.
أقررت الهيئة أيضاً بإنشاء وحدة متخصصة في الأمان وزيادة عدد الموظفين المتخصصين في التكنولوجيا بهدف تعزيز قدرات الهيئة على الإشراف والفحص في مجال الأمان التكنولوجي للقطاع المالي.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.