
الثغرة تؤثر على الأنظمة الحكومية والمالية والشركات الكبرى مع مخاطر تهدد الشبكات الداخلية والخدمات الأساسية
شركة أنلاب: الاستغلال يتطلب دعم معالج معين وشروط معالجة بيانات محددة، مما يحد من بيئات الهجوم العملي
شركة ايست سيكيوريتي تطلق ماسح فحص متخصص طارئ للتحقق من الإصدارات الضعيفة والتوصية بتطبيق رقع الأمان
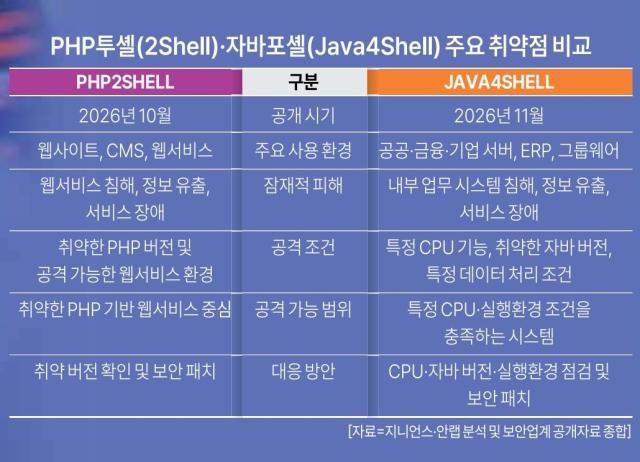
تحركت شركات الأمن السيبراني المحلية للاستجابة لاكتشاف ثغرة عالية المخاطر في تطبيقات جافا التي تُستخدم على نطاق واسع في الأنظمة الحكومية والمالية والشركات الكبرى. وفي حين أن استخدام جافا يتصدر لغات البرمجة في القطاعات الحساسة، يقدر الخبراء أن الآثار السلبية ستكون أقل حدة من ثغرات PHP السابقة، نظراً لأن استغلال الثغرة يتطلب ظروفاً محددة.
أوصت وزارة العلوم والتكنولوجيا والاتصالات بكوريا الجنوبية والمركز الكوري لأمان الإنترنت (KISA) في الثامن عشر من نوفمبر بإجراء فحوصات طارئة وتطبيق تحديثات أمنية بعد اكتشاف ثغرة أمنية في بيئة تشغيل جافا المفتوحة المصدر (OpenJDK). تنشأ الثغرة المكشوفة عن تلف الذاكرة الذي يحدث أثناء معالجة بيانات الإدخال الخارجي غير الطبيعية. وفي بعض البرامج، قد يتمكن المهاجمون من تنفيذ أكواد خبيثة تعسفية عن بُعد دون الحاجة لإجراءات مصادقة إضافية، ما قد يؤدي إلى أضرار جسيمة.
تُستخدم جافا في تطوير وتشغيل برامج متنوعة تشمل خدمات الويب والأدوات التعاونية (جروبويير) وأنظمة تخطيط موارد المؤسسات (ERP)، وقد انتشرت استخدامات جافا على نطاق واسع عبر القطاعين العام والخاص في كوريا الجنوبية.
ووفقاً لتقرير وزارة الإدارة الآمنة المتعلق بحالة موارد المعلومات في القطاع العام على أساس هندسة المؤسسات (EA) لعام 2026، كانت 11132 نظاماً من أصل 15618 نظام معلومات حكومي تستخدم جافا كلغة تطوير في نهاية السنة الماضية، أي ما يمثل 71.28 في المئة من الإجمالي. وأظهر استقصاء حالة صناعة البرامج لعام 2023 من معهد سياسة البرامج أن المتخصصين في تطوير جافا بلغ عددهم 204800 محترف، الأكثر بين جميع لغات البرمجة المشمولة بالدراسة.
طلبت وزارة العلوم والتكنولوجيا والاتصالات والمركز الكوري لأمان الإنترنت من المؤسسات إعطاء الأولوية للفحص السريع للخدمات المتاحة عبر الإنترنت والأدوات التعاونية وأنظمة تخطيط موارد المؤسسات والأنظمة الحرجة، وتطبيق تحديثات الأمان دون تأخير.
حللت شركة جينيوس الإمكانية بأن تؤثر هذه الثغرة على الشبكات الداخلية للمؤسسات والأنظمة الحرجة. وأوضحت الشركة أنه في حالة اختراق الأنظمة الحرجة المبنية على جافا، قد تتسع الأضرار لتشمل السيطرة على الشبكات الداخلية، تسريب البيانات المالية والمعلومات الشخصية، أو توقف الخدمات الرئيسية.
مع ذلك، لا تتأثر جميع الأنظمة التي تستخدم جافا بهذه الثغرة بالضرورة. فالهجوم لا ينجح إلا إذا كان الخادم يدعم وظائف معالج مركزي (CPU) محددة، واستخدم نسخة ضعيفة من جافا، وتمت معالجة البيانات الخارجية بطريقة معينة.
قال يانغ ها-يونغ، مدير قسم ASEC بشركة أنلاب: "يمكن استغلال هذه الثغرة عندما تعالج نسخة ضعيفة من جافا بيانات خارجية بطريقة محددة على خادم يدعم وظائف معالج معينة".
قيّم قطاع الأمن السيبراني شروط الاستغلال بأنها أكثر تعقيداً من ثغرات PHP، مما يجعل البيئات القابلة للاستغلال الفعلي محدودة نسبياً. ووفقاً لشركة أنلاب، لم يُبلّغ حتى الثامن عشر من نوفمبر عن حالات استغلال فعلية علنية للثغرة في هجمات حقيقية.
قامت ايست سيكيوريتي، الشركة المتخصصة في الأمن السيبراني التابعة لايست سوفت، بنشر ماسح فحص متخصص طارئ لمساعدة المؤسسات والجهات الحكومية على تحديد بيئات تشغيل جافا الضعيفة. وأكدت ايست سيكيوريتي ضرورة الفحص الشامل الذي يغطي ليس فقط الخوادم الخارجية بل أيضاً الأنظمة الداخلية والبرامج التجارية التي قد تحتوي على بيئات تشغيل جافا.
قال شيم كي-بوم، مدير معهد أبحاث تقنيات الأمن بايست سيكيوريتي: "بما أن جافا تُستخدم على نطاق واسع في الأنظمة الحرجة بالمؤسسات والجهات، فإن إهمال معالجة الثغرة قد يؤدي إلى تفشي الأضرار. سنواصل دعم المؤسسات في تحديد البيئات الضعيفة بسرعة، ومراقبة التهديدات ذات الصلة بشكل مستمر، وتقديم معلومات الاستجابة الضرورية".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.