
اجتماع فحص طارئ على إثر سلسلة اختراقات في القطاع المالي... "تعزيز التنسيق الحكومي الشامل"
يتعين على البنوك وشركات البطاقات والتأمين والمصارف الادخارية إكمال فحوصاتها الذاتية بحلول الثامن من الشهر الجاري
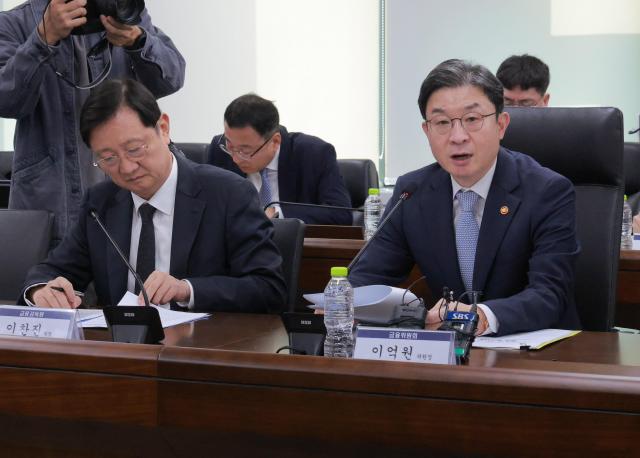
أكّد يي أوك-وون، رئيس لجنة الخدمات المالية، أنه لا يمكن استبعاد احتمالية تنفيذ عمليات اختراق بالذكاء الاصطناعي في ضوء سلسلة حوادث الاختراق التي وقعت مؤخراً في القطاع المالي، وشدّد على ضرورة الإسراع في بناء أنظمة أمان قائمة على الذكاء الاصطناعي. وقررت السلطات المالية إجراء فحص طارئ شامل للأنظمة الضعيفة وآليات المصادقة في كامل القطاع المالي، وتحمّل المسؤولية بشكل صارم في حال حدوث حوادث مماثلة بسبب الإهمال في الاستجابة للمعلومات الهجومية المشتركة مسبقاً.
وبحسب مصادر القطاع المالي، عقد يي أوك-وون اجتماعاً طارئاً الساعة الثانية ظهراً في مبنى حكومة سيؤول، حيث استدعى رؤساء كافة الجمعيات المالية والمديرين التنفيذيين للشركات المالية التي تعرضت للاختراق لاستعراض تطورات الاستجابة. كانت السلطات المالية قد خطّطت في البداية لعقد اجتماع الاستجابة الطارئ في السابع من الشهر الجاري، لكنها أقدمت على تقديم الموعد بعد تقارير متتالية عن أضرار في القطاع المالي الثاني، بما في ذلك مصارف الادخار والشركات المالية.
حضر الاجتماع يي أوك-وون ورئيس هيئة الإشراف المالي لي تشان-جين، إلى جانب رؤساء الجمعيات المالية الرئيسية من قطاعات البنوك والاستثمار المالي والتأمين على الحياة والتأمين ضد الأضرار ومصارف الادخار والتمويل الاستهلاكي والتكنولوجيا المالية ورئيس المركز الكوري للأمان المالي. كما حضر ممثلون عن الشركات المالية التي واجهت الاختراقات، بما في ذلك بنوك شينهان وكيه بي كوك مين وهانا وبي إن كي بوسان، وشركات ويلكوم وييغارام للادخار، وهيونداي كابيتال.
وقال يي أوك-وون في بيانه الافتتاحي: "أثبتت الأحداث أن أي ثغرة واحدة غير مراقبة في نظام أمان، مهما كان متيناً، يمكن أن تصبح نقطة ضعف في كامل النظام الأمني". وأضاف: "بينما لم يُؤكد حتى الآن تسريب معلومات حساسة، لا يمكننا استبعاد احتمالية حدوث أضرار ثانوية مثل الاحتيال بالمحادثات الهاتفية، مما يتطلب عدم الاسترخاء والاستجابة الاستباقية والشاملة".
وأكمل: "لما كانت التهديدات السيبرانية لا تعترف بحدود بين القطاعات المالية وغير المالية، فإننا سنعزز آليات التنسيق بين الجهات الحكومية ذات الصلة مثل وزارة العلوم والتكنولوجيا ووكالة الشرطة الوطنية للاستجابة الحكومية الشاملة للتهديدات الاختراقية".
أشار يي أوك-وون أيضاً إلى احتمالية استخدام الذكاء الاصطناعي في عمليات الاختراق هذه، وشدد على ضرورة تطوير الأنظمة الأمنية في الاستجابة لذلك. وقال: "بينما يصعب التأكيد بشكل نهائي، إلا أننا لا نستطيع استبعاد احتمالية هجمات اختراق تستخدم الذكاء الاصطناعي". وتابع: "مع استمرار ظهور أنماط جديدة وعالية التكرار من الهجمات السيبرانية، يجب الإسراع في إنشاء نظام أمان يدافع بالذكاء الاصطناعي عن الذكاء الاصطناعي".
وأردف: "تتوسع أساليب الاختراق التي تستغل ثغرات غير متوقعة بأنماط جديدة بسرعة وسط تطور الذكاء الاصطناعي السريع". وقال: "نأمل أن يشارك القطاع المالي بفعالية في السياسات مثل اختبارات الأمان القائمة على الذكاء الاصطناعي وأن يسرع خطوات الانتقال إلى الأنظمة الأمنية القائمة على الذكاء الاصطناعي".
تركز السلطات المالية على احتمالية تنفيذ سلسلة عمليات الاختراق من قبل مهاجم واحد. وذلك لأن عناوين إنترنت (IP) موحدة للمهاجم تم اكتشافها في عدة شركات مالية، بالإضافة إلى أن المهاجم استمر في تغيير عنوانه مع متابعة الهجمات.
على وجه الخصوص، يُعتقد أن هناك احتمالية قيام المهاجم بتنفيذ هجمات آلية واسعة النطاق موجهة ضد عدة شركات مالية باستخدام أدوات الذكاء الاصطناعي. كما تركزت المسارات الهجومية الرئيسية على الأنظمة الإضافية مثل أنظمة دعم العمل للموظفين والمعينين للقروض والمواقع الإلكترونية، بدلاً من الأنظمة الرئيسية التي تتعامل مع معاملات مالية أساسية. وبينما تم تسريب معلومات تتعلق بالعملاء والموظفين من بعض الأنظمة، لم تُسجل أي أعطال في خدمات الخدمات المصرفية للعملاء مثل البنوك الإلكترونية والتطبيقات الجوال ولا خسائر مالية.
اتخذت هيئة الإشراف المالي، في المقام الأول لمنع تكرار حوادث مماثلة، إجراءات تقضي بإجراء مسح شامل لكامل القطاع المالي لتحديد الخدمات التي تعاني من نقص في خطوات المصادقة وتصحيح الأخطاء، وحجب الخدمات عند الضرورة. كما أصدرت تعليمات للبنوك وشركات البطاقات بإكمال الفحص الذاتي بحلول السادس من الشهر الجاري، وللشركات العاملة في مجال الأوراق المالية والتأمين ومصارف الادخار والجهات الفاعلة في التمويل الإلكتروني بإكمال الفحص بحلول الثامن من الشهر الجاري. وستطلب معالجة سريعة للنواقص في حال تحديدها بعد تحليل النتائج.
وقال يي أوك-وون: "في حالة حدوث حوادث مماثلة بسبب الإهمال في القيام بالفحوصات الضرورية والاستجابة رغم توفر معلومات ودراسات هجومية مشتركة مسبقاً، فسيتم تحمل المسؤولية بشكل صارم وفقاً للقانون الساري".
يواجه القطاع المالي حالياً توتراً مرتفعاً بعد اكتشاف هجمات اختراق شاملة من الثلاثين من الشهر الماضي وحتى الثالث من الشهر الجاري في أربعة بنوك وهي شينهان وكيه بي كوك مين وهانا وبي إن كي بوسان، وفي شركات ييغارام وويلكوم للادخار وهيونداي كابيتال. وقد أصدرت الرئيسة لي جاي-ميونغ تعليمات بإجراء تحقيق شامل ووضع تدابير شاملة.
وأعلنت المتحدثة الرسمية للرئاسة كانج يو-جونغ في الرابع من الشهر الجاري: "تلقت الرئيسة لي جاي-ميونغ تقريراً عن حوادث تسريب البيانات الشخصية في المؤسسات المالية والعامة التي حدثت مؤخراً وحالة الاستجابة". وأضافت: "أصدرت الرئيسة تعليمات بالأخذ بأهمية قصوى للمسألة والقيام بتحقيق شامل ووضع تدابير شاملة".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.