
اجتماع فحص طارئ في قطاع التمويل عقب سلسلة هجمات اختراق متتالية... تعزيز التنسيق الحكومي الشامل
البنوك وشركات البطاقات والتأمين والمصارف الادخارية وغيرها يجب أن تكمل الفحص الذاتي بحلول الثامن من الشهر الجاري
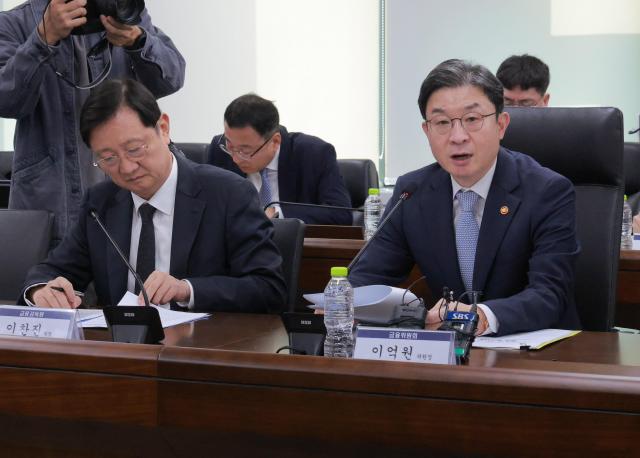
أكد إيه بيون وون، رئيس لجنة الخدمات المالية، عدم إمكانية استبعاد احتمالية الهجمات الإلكترونية التي تستخدم الذكاء الاصطناعي في ضوء سلسلة حوادث الاختراق الأمني التي حدثت مؤخراً في القطاع المالي، مؤكداً ضرورة الإسراع في بناء أنظمة أمنية قائمة على تقنيات الذكاء الاصطناعي. وقررت السلطات المالية إجراء فحص طارئ شامل للأنظمة الضعيفة وآليات المصادقة في جميع المؤسسات المالية، معلنة أنها ستحاسب بصرامة أي جهة تتجاهل الاستجابة للتهديدات الأمنية المعروفة سابقاً وتتسبب في حوادث مماثلة.
وأفادت تقارير من القطاع المالي بأن إيه بيون وون عقد على الساعة الثانية ظهراً من يوم 4 أكتوبر في مقر حكومة سيئول اجتماعاً طارئاً ضم رؤساء جميع الاتحادات المالية والرؤساء التنفيذيين للشركات المالية التي تعرضت للاختراق، لفحص آخر المستجدات. وقد عجّلت السلطات المالية بموعد هذا الاجتماع، الذي كان مخطصاً في الأصل لليوم السابع، بعدما بدأت تقارير عن أضرار وردت من مؤسسات التمويل الثانوي مثل المصارف الادخارية وشركات التمويل.
حضر الاجتماع إيه بيون وون وإي تشان جين، مدير هيئة الرقابة المالية، إلى جانب رؤساء الاتحادات الرئيسية للبنوك والاستثمارات المالية والتأمين على الحياة وتأمين الممتلكات والمصارف الادخارية وشركات الإقراض والتمويل الرقمي، وكذلك مدير مركز الأمن المالي. كما حضر الاجتماع ممثلون من المؤسسات المالية المتضررة مثل بنك شينهان وبنك إم بي سي وبنك هانا وبنك بي إن كي بوسان، إضافة إلى مصرف ويلكم الادخاري ومصرف يي جارام الادخاري وشركة هيونداي كابيتال للتمويل.
وقال إيه بيون وون في ملاحظاته الافتتاحية: "لقد أظهرت الأحداث الأخيرة أنه حتى مع أقوى نظام أمني متوفر، فإن أي فجوة واحدة لم تُدار بشكل صحيح يمكن أن تؤدي إلى ضعف النظام الأمني برمته. على الرغم من أنه لم يتم تأكيد أي تسرب للمعلومات الحساسة حتى الآن، فإننا لا يمكننا استبعاد احتمالية التطور إلى أضرار ثانوية مثل عمليات الاحتيال الصوتي، لذا يجب أن نحافظ على التركيز وننفذ استجابة استباقية بكل طاقتنا."
وأضاف: "بما أن التهديدات السيبرانية لا تعترف بالحدود بين القطاع المالي وغير المالي، فسنعزز المزيد من آليات التنسيق بين الجهات الحكومية ذات الصلة مثل وزارة العلوم والتكنولوجيا وتكنولوجيا المعلومات والشرطة، بحيث نتعامل مع تهديدات الاختراق من خلال نهج حكومي شامل."
كما أشار إيه بيون وون إلى احتمالية استخدام الذكاء الاصطناعي في هذه الهجمات، مؤكداً ضرورة تطوير أنظمة أمنية متقدمة للتصدي لها. وقال: "بينما يصعب التأكيد القاطع، فإننا لا يمكننا استبعاد احتمالية استخدام تقنيات الذكاء الاصطناعي في الهجمات الإلكترونية. نظراً لأن الهجمات السيبرانية من أنواع جديدة وبتكرار عالي قد تستمر في الحدوث، يجب أن نعجل بإنشاء نظام أمني يتعامل مع تهديدات الذكاء الاصطناعي بالذكاء الاصطناعي."
وتابع: "في ضوء التطورات السريعة في مجال الذكاء الاصطناعي، تنتشر أساليب القرصنة الجديدة التي تستهدف ثغرات غير متوقعة بسرعة كبيرة. نرجو من القطاع المالي المشاركة الفعالة في السياسات مثل اختبارات أمان الذكاء الاصطناعي، والإسراع بالتحول إلى أنظمة أمنية قائمة على الذكاء الاصطناعي."
وتركز السلطات المالية على احتمالية قيام نفس المهاجم بجميع الهجمات المتتالية. فقد تم رصد نفس عنوان الموقع (IP) للمهاجم عبر عدة شركات مالية، كما تم اكتشاف أن المهاجم استمر في تغيير عنوانه أثناء متابعة الهجمات.
على وجه الخصوص، يُعتقد أن المهاجم قد استخدم أدوات الذكاء الاصطناعي لشن هجمات آلية واسعة النطاق ضد عدة شركات مالية. ركزت الهجمات الرئيسية على الأنظمة الإضافية مثل أنظمة دعم العمليات الخاصة بالموظفين ومسؤولي الإقراض والمواقع الإلكترونية، وليس على الأنظمة الرئيسية التي تتعامل مع المعاملات المالية الحساسة.
بدأت هيئة الرقابة المالية بفحص شامل لجميع الخدمات التي تفتقر إلى إجراءات مصادقة مناسبة في جميع القطاع المالي، لتصحيح الأخطاء ومنع تكرار الحوادث المماثلة، مع حجب الخدمات إذا لزم الأمر. وقد أصدرت تعليمات للبنوك والشركات المالية بإكمال الفحص الذاتي بحلول السادس من الشهر الجاري، والشركات الأخرى مثل شركات الأوراق المالية والتأمين والمصارف الادخارية والمؤسسات المالية الرقمية بحلول الثامن من الشهر الجاري. وستطلب السلطات إجراء تصحيحات سريعة إذا تم تحديد أوجه قصور بعد تحليل النتائج.
وقال إيه بيون وون: "نظراً لوجود معلومات هجوم وحالات حوادث مشاركة سابقاً، فإننا سنحاسب بصرامة وفقاً للقوانين ذات الصلة أي جهة أهملت الفحص والاستجابة الضرورية وتسببت في حوادث مماثلة."
ويواجه القطاع المالي حالياً حالة من التوتر العالي، حيث تم اكتشاف هجمات إلكترونية واسعة النطاق بين الثلاثين من سبتمبر والثالث من أكتوبر الحالي ضد أربعة بنوك هي بنك شينهان وبنك إم بي سي وبنك هانا وبنك بي إن كي بوسان، إضافة إلى مصرف يي جارام ومصرف ويلكم الادخاريين وشركة هيونداي كابيتال. وقد أصدر الرئيس لي جاي-ميونغ تعليمات بإجراء تحقيق شامل ووضع تدابير علاجية شاملة.
وأفادت كانج يو جيونغ، الناطق الرسمي برئاسة الجمهورية، في بيان لها يوم 4 أكتوبر: "تلقى الرئيس لي جاي-ميونغ إحاطة حول حوادث تسرب المعلومات الشخصية التي حدثت مؤخراً في المؤسسات المالية والمؤسسات العامة والتطورات الحالية في الاستجابة. وقد أصدر الرئيس تعليمات بأخذ الموضوع على محمل الجد وإجراء تحقيق شامل وضمان وضع تدابير علاجية فعالة."
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.