
حظر المسارات غير المصرح بها وتعزيز المراقبة الأمنية...إرسال رسائل توعية للأعضاء في 18 أكتوبر
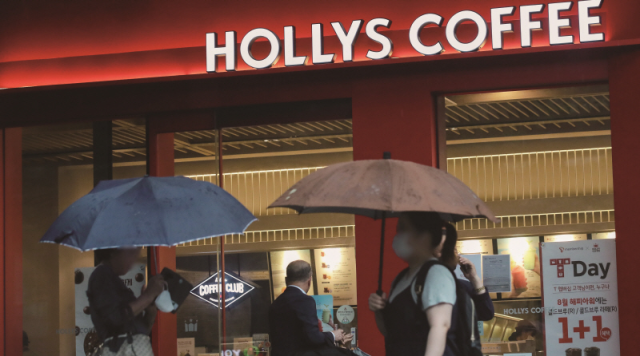
تعرضت سلسلة مقاهي القهوة المتخصصة "هاليز" لحادثة تسرب بيانات شخصية للعملاء نتيجة اختراق خارجي. والعملاء الذين تأثروا بتسرب المعلومات هم من اشتركوا في برنامج العضوية قبل 11 فبراير 2020.
وفقاً لما أوردته وكالة يونهاب للأنباء في 19 أكتوبر، اكتشفت شركة هاليز في 16 أكتوبر مؤشرات وصول غير مصرح به إلى نظام العضوية، وأعلنت عن حقيقة تسرب البيانات الشخصية على موقعها الرسمي في الساعة 21:36 من نفس اليوم.
تفترض إدارة هاليز أن حادثة الاختراق وقعت في الفترة ما بين 3 سبتمبر و7 أكتوبر الجاري.
تشمل البيانات المسربة أسماء المستخدمين وكلمات المرور، والأسماء الكاملة، وتواريخ الميلاد، وأرقام الهواتف، والعناوين، وعناوين البريد الإلكتروني، ومعلومات التحقق من الاشتراك المكرر (DI) وسجلات استخدام الخدمة، أي جميع البيانات الشخصية الأساسية ومعلومات الحساب بشكل عام. لكن الشركة لم تفصح حتى الآن عن العدد الدقيق للعملاء المتضررين أو عما إذا تم إساءة استخدام البيانات المسربة.
نتيجة الحادثة، توقفت إمكانية الوصول إلى موقع هاليز الرسمي (النسخة الويب والتطبيق الجوال) بشكل كامل مؤقتاً. وأرسلت هاليز رسائل توعية إلى جميع الأعضاء في 18 أكتوبر لمنع حدوث أضرار ثانوية.
أعلنت هاليز من خلال بيان رسمي أنها قامت بحظر المسارات غير المصرح بها وتعزيز إجراءات التحقق الأمني ومراقبة عمليات تسجيل الدخول غير الطبيعية، وأشارت إلى أنها أبلغت الجهات الحكومية ذات الصلة وتتعاون بنشاط مع التحقيقات الجارية.
أضافت الشركة: "نعتذر بصراحة عن القلق والضرر الذي تسبب به هذا الحادث لعملائنا الأعزاء. ننصح بضرورة تغيير كلمة المرور الخاصة بحساب العضوية لديكم فوراً، وكذلك تغيير كلمات المرور للخدمات الأخرى التي تستخدمون فيها نفس معرف المستخدم وكلمة المرور".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.