
ثغرة في محرك PHP ذاته تسمح بهجمات بعيدة دون مصادقة…مخاوف من تسرب المعلومات الحساسة
صعوبة الكشف عن الاختراقات عبر سجلات التطبيقات فقط…ضرورة فحص الخادم والعمليات
تطبيق الرقع على إصدارات PHP القديمة يشكل عبئاً…قد يتطلب تعديل نظام التشغيل وأكواد التطبيقات
أثارت ثغرة أمنية حرجة تم الكشف عنها مؤخراً في لغة البرمجة PHP حالة استنفار أمني لدى الشركات المحلية. تكمن خطورة هذه الثغرة في أنها ناجمة عن خلل في محرك PHP ذاته، مما قد يواجه الشركات صعوبات في التحقق من الاختراقات وتطبيق الرقع الأمنية.
حذر متخصصون من قطاع الأمن السيبراني من أن آثار الهجمات يصعب تحديدها باستخدام سجلات التطبيقات العادية وحدها، وأشاروا إلى أن الشركات التي تستخدم إصدارات قديمة من PHP قد تضطر إلى تعديل نظام التشغيل والبرامج الحالية خلال عملية تطبيق الرقع الأمنية.
أفادت تقارير من قطاع الأمن السيبراني في الثالث والعشرين من الشهر الجاري أن الثغرتين الأمنيتين المكتشفتين مؤخراً في PHP تحصلان على درجة 9.2 وفقاً لمعايير تقييم الثغرات الأمنية الدولية (CVSS)، مما يصنفهما ضمن أعلى فئات الخطر بتصنيف "حرج". تتعلق الثغرتان بمعالجة غير صحيحة للحالات الاستثنائية وبمشكلة الاستخدام بعد التحرر من الذاكرة.
تُستخدم لغة PHP في تطوير خدمات ويب متنوعة منها المواقع الإلكترونية والمتاجر الإلكترونية والمنتديات. وأشار تقرير من شركة الأمن السيبراني ويز (Wiz) إلى أن حوالي 70% من مواقع الإنترنت في العالم تعتمد على PHP. وتعتمد منصات شهيرة محلياً مثل ووردبريس وجنو بورد على تقنيات قائمة على PHP.
تتميز هذه الثغرة بنطاق تأثيرها الواسع لأنها ناجمة عن خلل في محرك PHP ذاته وليس عن مشاكل في إعدادات الأمان الخاصة بموقع أو تطبيق معين. يمكن للمهاجمين، في ظروف محددة، تنفيذ أكواد ضارة عن بعد دون الحاجة إلى بيانات دخول أو تفاعل من المستخدم.
صرح متحدث باسم فريق الاستجابة الطارئة في إحدى شركات الأمن السيبراني بأن "التطبيقات قد تتعرض للخطر حتى لو تم تطويرها بمعايير أمنية عالية، إذا كانت تعمل على إصدار ضعيف من PHP" وأضاف أن "تسرب الذاكرة وحده قد يؤدي إلى الكشف عن معلومات حساسة مثل كلمات مرور قواعد البيانات ومفاتيح الوصول البرمجية (API keys)، حتى وإن لم يؤد الهجوم إلى السيطرة الكاملة على الخادم".
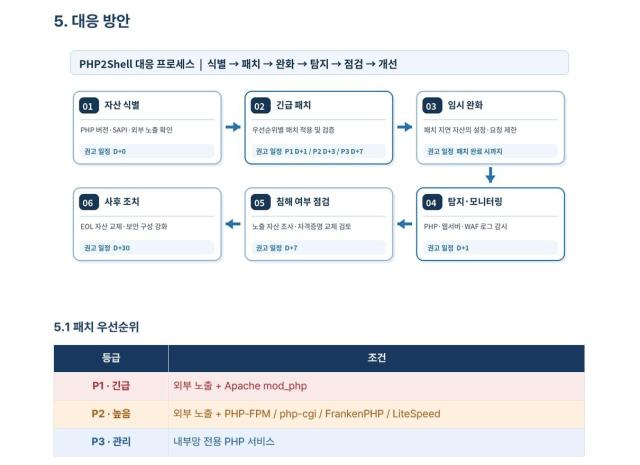
توصي جهات الأمن السيبراني الشركات بالتحقق من إصدار PHP المستخدم في مواقعها والخوادم التشغيلية، وتطبيق الرقع الأمنية مع فحص شامل للتحقق من وقوع أي اختراقات.
يشكل التحقق من الاختراقات عاملاً مضاعفاً لعبء العمل على الشركات. ويعود السبب إلى أن هذه الثغرة تحدث في طبقة أقل من تطبيق الويب، ألا وهي محرك PHP، مما يجعل من الصعب كشف آثار الهجوم من خلال سجلات التطبيقات المعتادة.
قدمت شركة SGA للحلول من خلال وثيقة "التوصيات الأمنية العاجلة وسبل المواجهة لثغرة PHP2Shell" مؤشرات رئيسية للمراقبة لتقييم احتمالية الاختراق. تشمل المؤشرات الرئيسية المراد فحصها: △ملفات الجلسة (PHPSESSID) غير العادية أو التالفة بشكل ملحوظ، △أخطاء HTTP 500 المتكررة، △إعادة تشغيل متكررة لعمليات عمل PHP. وذكرت الشركة أنه حتى في غياب هذه العلامات المرضية، لا يمكن استبعاد احتمالية الاختراق، وبالتالي يجب إجراء تحليل شامل للطلبات والاستجابات من خادم الويب وجدار الحماية (WAF) وسجلات أخطاء PHP.
هناك توقعات بمواجهة صعوبات في تطبيق الرقع الأمنية. توفر النسخ المدعومة من PHP 8.2 وما يليها التحديثات الأمنية. غير أن الشركات التي تستخدم الإصدارات التي انتهى دعمها الرسمي (PHP 8.1 وما قبله) سيتعين عليها تطبيق رقع منفصلة على الكود المصدري أو الترقية إلى نسخة أحدث. وقد تتطلب الخدمات التي تم بناؤها قديماً تعديل نظام التشغيل والأكواد التطبيقية الموجودة عند تغيير إصدار PHP.
أوضح متحدث باسم إحدى شركات الأمن السيبراني أن "الخدمات المبنية قديماً قد تحتاج إلى ترقية نظام التشغيل وتغيير إصدار PHP وتعديل الأكواد الموجودة" وأضاف أن "عملية تطبيق الرقع متوقعة أن تكون معقدة للغاية".
يوصي خبراء قطاع الأمن السيبراني الشركات التي يصعب عليها تطبيق الرقع فوراً باتخاذ تدابير أمنية مؤقتة منها تقييد الوصول الخارجي وتعزيز إعدادات جدار الحماية (WAF). غير أن الخبراء يؤكدون أن التدابير المؤقتة وحدها لا يمكن أن تحل المشكلة بشكل نهائي، وبالتالي يجب على الشركات تأمين جدول زمني للتحديثات والتحقق من آثار الاختراق منها البحث عن ملفات الويب الضارة.
وفقاً لمعلومات من القطاع، تم اكتشاف هذه الثغرة بواسطة باحث أمني استخدم تقنيات الذكاء الاصطناعي، مما يشير إلى أن عصر استخدام الذكاء الاصطناعي في كشف الثغرات الأمنية أصبح واقعاً. ويرى المختصون أن على الشركات الاستجابة بسرعة فيما يتعلق بالفحوصات الأمنية وتطبيق الرقع.
قال الأستاذ يحيى يون من قسم علوم الحماية المعلوماتية بجامعة سونتشونهيانغ: "اكتشاف ثغرة PHP هذه بواسطة باحث أمني باستخدام الذكاء الاصطناعي يدل على أن عصر الكشف عن الثغرات الأمنية بمساعدة الذكاء الاصطناعي قد بات حقيقة واقعة" وأضاف "يتوجب على الجهات الحكومية والشركات الخاصة السعي الفوري للتحقق من وجود هذه الثغرة في الأنظمة والمواقع الإلكترونية التي تديرها".
شدد الأستاذ على أهمية "التحقق من إمكانية تطبيق الرقع الأمنية واتخاذ الإجراءات اللازمة".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.