
ارتفاع درجة حرارة الثلاجات إلى 50 درجة مئوية...تكرار لهجمات اختراق الثلاجات الفرنسية قبل ثلاثة أسابيع
نحو 20 هجوم اختراق على معدات التبريد هذا العام...معظمها مرتبط بمجموعات قراصنة موالية لروسيا
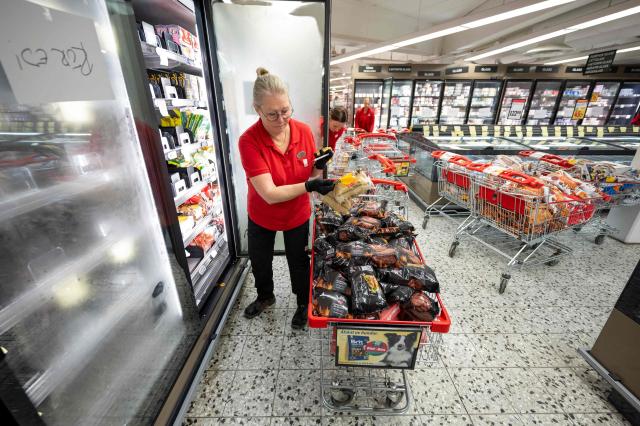
تعرضت محلات سوبرماركت في سبع دول أوروبية بينها بلجيكا والسويد وفنلندا وأيرلندا لهجوم سيبراني أدى إلى ارتفاع درجة حرارة أجهزة الثلاجات إلى حد أقصى بلغ 50 درجة مئوية. وجاءت هذه الحادثة بعد ثلاثة أسابيع من هجوم اختراق ثلاجات المحلات التجارية الفرنسية، مما أثار مخاوف متزايدة من استهداف سلاسل الإمداد الغذائية بهجمات سيبرانية. وبينما لم تُكشف هوية القائمين بالهجوم حتى الآن، أشار البعض إلى احتمالية تورط قراصنة مرتبطين بروسيا أو الصين.
ارتفاع درجة حرارة الثلاجات إلى 50 درجة مئوية...تكرار لهجمات اختراق الثلاجات الفرنسية قبل ثلاثة أسابيع
وفقاً لوكالات أسوشيتد برس وبلومبرج وغيرها، تم الإبلاغ عن حالات متتالية في 2 من الشهر الحالي بالتوقيت المحلي لارتفاع غير طبيعي في درجات حرارة أجهزة الثلاجات والفريزرات لدى شركات توزيع الغذاء والمحلات التجارية في بلجيكا ولوكسمبرج والسويد وإستونيا وأيرلندا وهولندا وفنلندا. وتحقق شركات التوزيع في احتمالية تعرضها لهجمات سيبرانية.
ففي منتصف الشهر الماضي، شن قراصنة هجوماً سيبرانياً رفعوا فيه درجة حرارة ثلاجات متاجر عديدة إلى 50 درجة مئوية في فرنسا، مما تسبب في أضرار لمئات المتاجر. وتشير الحادثة الحالية إلى انتشار حالات مماثلة عبر أنحاء أوروبية مختلفة في غضون ثلاثة أسابيع تقريباً.
تضررت من هذه الحادثة عشرات المحلات التابعة لشركات توزيع غذائية رئيسية من بينها أهولد ديلهايز وكاريفور وسبا في بلجيكا ولوكسمبرج، و ICA وكويب في السويد، وسوبر فالي في أيرلندا.
ولا سيما أن معدات التبريد المتأثرة بهذا الهجوم تشمل أيضاً منتجات تستخدم أنظمة الشركة الدنماركية دانفوس. وكانت دانفوس قد تعرضت للاستهداف أيضاً عند وقوع هجوم اختراق ثلاجات المتاجر في فرنسا في الشهر الماضي.
تتصل معدات التبريد التجارية بالإنترنت من خلال برامج تتحكم في درجة الحرارة وغيرها من العوامل، مما يتيح التحكم بها عن بعد من الخارج. وبالتالي، إذا كانت هناك نقاط ضعف في أنظمة الإدارة، قد يتمكن القراصنة من اختراقها وتغيير إعدادات درجة الحرارة بشكل تعسفي.
وتجدر الإشارة إلى أن معدات التبريد نادراً ما تخضع لتحديثات برامج متكررة مثل أجهزة الحاسوب والهواتف الذكية، مما يجعلها أكثر عرضة للثغرات الأمنية. قد يتطلب تطبيق التحديثات الأمنية إيقاف المعدات عن العمل فترة من الوقت، وهو الأمر الذي يشكل عبئاً على المتاجر الحريصة على عدم توقف معدات التبريد.
بعد حادثة اختراق ثلاجات المتاجر الفرنسية، حولت عدة متاجر بيع أنظمة دانفوس إلى وضع غير متصل بالإنترنت لإجراء فحوصات أمنية وتطبيق تحديثات. غير أنه اعتباراً من الأسبوع الماضي، كان حوالي 5000 نظام ثلاجة من دانفوس لا يزال متصلاً بالإنترنت، مما يعرضه لمخاطر محتملة من هجمات سيبرانية، وفقاً لما أورده بلومبرج.
نحو 20 هجوم اختراق على معدات التبريد هذا العام...معظمها مرتبط بمجموعات قراصنة موالية لروسيا
كما هو الحال مع الحادثة التي وقعت في فرنسا في الشهر الماضي، لم تُكشف بعد هوية القائمين بهجوم الاختراق الأوروبي. ولم يعلن أي من مجموعات القراصنة أو منظمات الفدية ذات الأهداف السياسية حتى الآن عن مسؤوليتها عن الهجوم.
بيد أن خبراء الأمن السيبراني يشيرون إلى احتمالية أن تكون الهجمات من تنفيذ جهات مرتبطة بالدول الوطنية، سواء لإظهار قدراتها على الهجوم السيبراني أو لإثارة اضطراب اجتماعي، أو أن تكون من تنفيذ قراصنة أفراد.
وأشار رئيس قسم تحليل التهديدات في شركة سوفوس للأمن السيبراني رايف فيلينج إلى احتمالية تورط جهات مرتبطة بالدول، مركزاً على التأثير النفسي الذي قد تحدثه الهجمات السيبرانية على عدد كبير من السكان. فمشهد اختفاء المنتجات الغذائية من رفوف المتاجر أمام أعين المستهلكين قد يؤدي إلى زيادة القلق الاجتماعي وتقليل الثقة في سلاسل الإمداد الغذائية.
وأشارت صحيفة الغارديان البريطانية إلى أن قراصنة مرتبطين بروسيا أو الصين قد يكونون ضمن المشبوهين في هذه الحادثة. وفي الواقع، وفقاً لشركة فوريسكاوت للأمن السيبراني، تم تسجيل أكثر من 20 هجوم سيبراني موجه ضد معدات التبريد منذ بداية هذا العام، وارتبط عدد كبير منها بنشاط مجموعات قراصنة موالية لروسيا. وحذر قادة وكالات المعلومات الغربية مؤخراً من أن روسيا تقوم بتنفيذ أشكال متنوعة من أعمال التخريب والتعطيل في أوروبا، وأن هناك احتمالية بتصعيد هذه الأعمال خلال الأشهر القادمة.
وفي السياق ذاته، تم اختراق أنظمة التنبيه الطارئ في روسيا وأوكرانيا في اليوم ذاته وفي نفس النطاق الزمني تقريباً، حيث تم بث رسائل كاذبة بشأن وشوك قيام هجمات نووية.
وبحسب وكالات رويترز وأسوشيتد برس وغيرها بتاريخ 2 من الشهر الحالي بالتوقيت المحلي، أرسلت تطبيق تنبيه الغارات الجوية الموجه للشعب الأوكراني رسائل كاذبة في حوالي الساعة الحادية عشرة من مساء اليوم السابق تحذر من هجمات نووية وكيميائية على العاصمة كييف وغيرها. وفي غضون ساعات قليلة بعد اختراق تطبيق أوكرانيا، أطلق تطبيق الطوارئ التابع لوزارة الحالات الطارئة الروسية أيضاً رسائل كاذبة تفيد بـ "وشوك هجوم نووي". وأوضحت السلطات الروسية أن الرسائل الكاذبة نجمت عن هجوم سيبراني واسع النطاق.
لم تُكشف بعد هوية القائمين بهجوم اختراق تطبيقات التنبيه في روسيا وأوكرانيا بشكل قاطع. ادعت السلطات الأوكرانية أن روسيا هي المسؤولة، بيد أن السلطات الروسية لم تعلن علناً عن هوية الجهة المنفذة للهجوم.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.