
أوراكل تكشف عن 11 ثغرة أمنية في جافا إس إي مع إمكانية تنفيذ هجمات بعيدة المدى دون مصادقة
71.28% من الأنظمة المعلوماتية الحكومية تستخدم جافا… نطاق الاستخدام أوسع من ثغرات PHP في الشهر الماضي
المكتب الوطني للأمن يعقد اجتماعاً طارئاً… وزارة العلوم والتكنولوجيا والاتصالات والمعهد الكوري لترويج المعلومات توصيان بالتحديث السريع
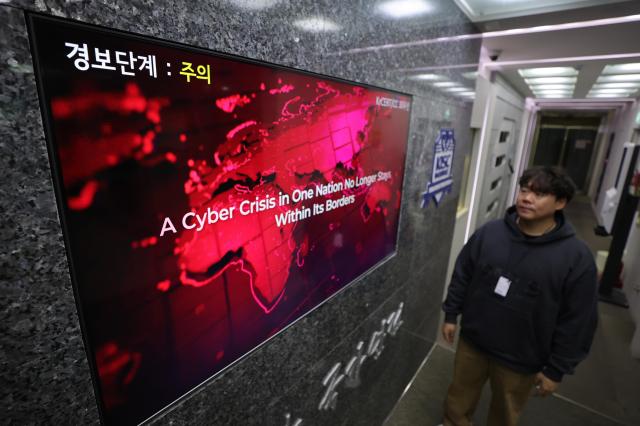
تم اكتشاف ثغرات أمنية حرجة في لغة البرمجة جافا المستخدمة على نطاق واسع في الأنظمة المعلوماتية الحيوية للمؤسسات الحكومية والخاصة. يأتي هذا الاكتشاف بعد حوالي شهر من رصد ثغرات خطيرة في لغة PHP المستخدمة في تطوير الويب. ونظراً لأن أكثر من سبعة من كل عشرة أنظمة معلوماتية حكومية تستخدم جافا كلغة برمجة، قررت الحكومة عقد اجتماع طارئ على مستوى القطاعين العام والخاص والعسكري لفحص آليات الاستجابة. كما أوصت وزارة العلوم والتكنولوجيا والاتصالات والمعهد الكوري لترويج المعلومات (KISA) بتطبيق تحديثات أمنية سريعة.
ووفقاً لقطاع تكنولوجيا المعلومات، أعلنت شركة أوراكل الأمريكية للبرمجيات في السابع عشر من الشهر الجاري (بتوقيت محلي) عن إصدار تصحيحات أمنية لمعالجة 11 ثغرة أمنية في إصدار جافا إس إي (Java SE) القياسي.
تُستخدم لغة جافا في تطبيقات خدمات الويب والبرمجيات التعاونية وأنظمة تخطيط موارد المؤسسات (ERP) وفي عدد من الأنظمة الإدارية المختلفة. أحد الثغرات الحرجة المكتشفة يُعرّف باسم "جافا فور شيل" (Java4Shell)، وقيّمت شركة كاليف الأمريكية المتخصصة في الأمن السيبراني درجة خطورتها وفقاً لنظام تقييم الثغرات الشائعة (CVSS) بـ 9.2 من 10 نقاط. تحدث هذه الثغرة عند معالجة بيانات غير سليمة في بيئة تشغيل جافا، مما يؤدي إلى تلف الذاكرة، وفي ظروف معينة قد تُستخدم لتنفيذ أكواد خبيثة عن بُعد دون الحاجة إلى مصادقة.
وبحسب "تقرير إحصائيات موارد المعلومات في القطاع العام على أساس العمارة المؤسسية الحكومية الموحدة لعام 2026" الصادر عن وزارة الإدارة العامة والأمن والمعهد الكوري لترويج المجتمع الذكي (NIA)، كان عدد الأنظمة المعلوماتية الحكومية التي تستخدم جافا كلغة برمجة 11,132 نظاماً من إجمالي 15,618 نظاماً (بنسبة 71.28%) بنهاية العام الماضي. في حين أن عدد الأنظمة المستخدمة لـ PHP بلغ 1,027 نظاماً فقط (بنسبة 6.58%)، أي أن الأنظمة القائمة على جافا تفوق تلك المستخدمة PHP بأكثر من عشرة أضعاف.
ومن جانبها، أشارت وزارة الإدارة العامة والأمن الشهر الماضي عند اكتشاف ثغرات PHP إلى أن معظم الأنظمة المعلوماتية الحكومية مبنية على أساس جافا، وبالتالي فإن التأثر محدود. وأسفرت عملية فحص 217 نظاماً معلوماتياً تابعة للوزارة عن عدم وجود أي نظام قائم على PHP. لكن مع ظهور ثغرات حرجة في جافا بعد حوالي شهر، زادت الحاجة الملحّة لإجراء فحوصات أمنية شاملة للشبكات الحكومية.
باشرت الحكومة إجراءاتها الاستجابة. عقد المكتب الوطني للأمن التابع للمكتب الرئاسي في السابع عشر من الشهر الجاري اجتماعاً طارئاً لـ "سياسة الأمن السيبراني المشترك بين القطاعات العام والخاص والعسكري"، حيث تم فحص حالة استخدام جافا في القطاعات الحكومية والخاصة والعسكرية وآليات الاستجابة لتحديث الأمان. اتفقت الجهات المعنية على تبادل معلومات التهديد وحالة الإجراءات المتخذة والتعاون المشترك. كما أوصى مركز الأمن السيبراني الوطني التابع لأجهزة المخابرات الحكومية المؤسسات الحكومية بإجراء فحوصات استباقية والتحضر للاستجابة.
أوصت وزارة العلوم والتكنولوجيا والاتصالات والمعهد الكوري لترويج المعلومات (KISA) بإجراء فحص طارئ وتطبيق تحديثات لمعالجة الثغرات في OpenJDK، وهي بيئة تشغيل جافا. وأرشدت الجهات إلى إجراء فحوصات بشكل متقدم للخدمات المتاحة على الإنترنت والبرمجيات التعاونية وأنظمة تخطيط موارد المؤسسات وغيرها من الأنظمة الحيوية، وتطبيق التصحيحات الأمنية بسرعة.
تُستخدم لغة جافا أحياناً كمكون مضمّن في برمجيات وأجهزة أخرى، لذا يتعيّن التحقق من بيئة التشغيل لكل نظام على حدة. كما يجب فحص ما إذا تم تطبيق التحديثات بالفعل على الخدمات الحية بعد تثبيت التصحيحات. نشرت وزارة العلوم والتكنولوجيا والاتصالات والمعهد الكوري لترويج المعلومات إشعارات أمنية على منصة "Boho-nara" وأرسلت إرشادات الحماية الأمنية إلى مشغلي المرافق الحيوية لتكنولوجيا المعلومات والاتصالات والشركات المعتمدة بموجب معايير إدارة أمن المعلومات والشركات المُبلّغة عن مسؤولي أمن المعلومات.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.