
الدفاع السيبراني الكوري يتأخر عن المتوسط العالمي بـ 58 نقطة مقابل 64...ولا تتمتع سوى 1% من الشركات الكورية بقدرات دفاعية عالية المستوى
التعاون بين أقسام الأمن والشبكات وتكنولوجيا المعلومات في كوريا لا يتجاوز 24%...و44% من المستجيبين يقضون وقتاً أطول في جمع البيانات بدلاً من الاستجابة للتهديدات
إدارة الصلاحيات تصبح أولوية حرجة مع انتشار وكلاء الذكاء الاصطناعي...يجب قصر الوصول على النطاق الضروري فقط
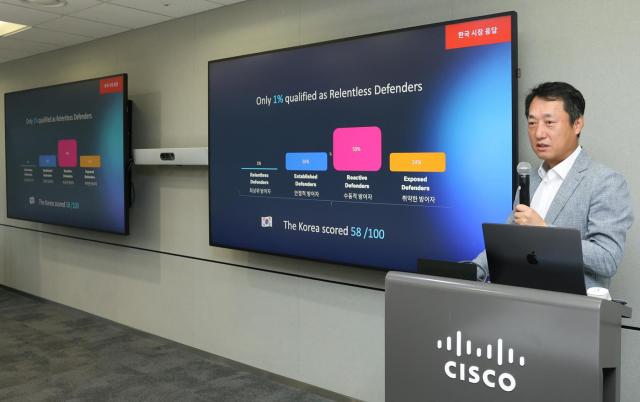
مع تسارع الهجمات السيبرانية بدعم الذكاء الاصطناعي، بدأت أجهزة التحذير تشتعل بشأن كفاءة أنظمة الاستجابة الأمنية لدى الشركات المحلية. كشفت دراسة أجرتها شركة سيسكو أن قدرات الدفاع السيبراني للشركات الكورية تتأخر عن المتوسط العالمي، وأن الانقطاع بين أقسام الأمن والشبكات وتكنولوجيا المعلومات، إلى جانب تشتت البيانات، يعيق الاستجابة السريعة.
أطلقت سيسكو في 13 أكتوبر الجاري مؤتمراً صحفياً في مبنى آسيم تاور بحي گانغنام في سيول تحت عنوان 'الأمن السيبراني في عصر الذكاء الاصطناعي'، وقدمت فيه تقرير 'الدفاع المستمر'. يشير المصطلح 'المدافعون المستمرون' إلى فئة المؤسسات ذات قدرات الدفاع السيبراني العالية.
شدد جاتين ساتشيديفا، كبير معماري الأمن بقطاع آسيا والمحيط الهادئ واليابان وكوريا الوسطى (APJC) في سيسكو، على أنه "يجب تعزيز الإجراءات الأمنية الأساسية مثل الثقة الصفرية والفصل بين الشبكات وإدارة صلاحيات الوصول، مع الاستفادة من الذكاء الاصطناعي لتسريع عمليات الكشف والاستجابة." أوضح أن تحليل حوادث الهجمات السيبرانية المحلية الأخيرة أظهر أن الذكاء الاصطناعي استُخدم لتسريع وتيرة الهجمات، لكن الهجمات الفعلية استهدفت ثغرات معروفة وسلكت مسارات هجوم تقليدية.
قال هوانغ سونغ-گيو، المدير التنفيذي لقسم الأمن السيبراني في سيسكو كوريا: "بلغت قدرات الدفاع السيبراني لدى الشركات المحلية 58 نقطة، أي أقل من المتوسط العالمي البالغ 64 نقطة." وأضاف: "كما أن نسبة 'المدافعين المستمرين' في كوريا بلغت 1% فحسب، مقابل 8% على الصعيد العالمي." أُجريت الدراسة على 8000 متخصص أمني في 30 دولة حول العالم.
كما ظهرت قيود في التعاون بين الأقسام واستخدام البيانات في عمليات الاستجابة الأمنية لدى الشركات المحلية. لم تتجاوز نسبة الشركات التي أفادت بأن أقسام الأمن والشبكات وتكنولوجيا المعلومات تعمل كفريق واحد، مع مشاركة المعلومات والأدوات ذات الصلة، سوى 24% في كوريا، وهي أقل من 41% على الصعيد العالمي.
أشار 44% من المستجيبين المحليين إلى أنهم يقضون وقتاً أطول في جمع وربط البيانات المتناثرة عبر أنظمة متعددة مقابل وقتهم المستغرق في الكشف عن التهديدات والاستجابة لها. ترى سيسكو أن تحسين التعاون بين الأقسام وإمكانية الوصول إلى البيانات من شأنه أن يقلل من أوقات الاستجابة.
مع انتشار وكلاء الذكاء الاصطناعي، تبرز إدارة الصلاحيات كتحدٍ أمني جديد. يعود هذا إلى تزايد الحالات التي يقوم فيها وكلاء الذكاء الاصطناعي بالوصول المباشر إلى بيانات ومتطبقات المؤسسات لتنفيذ المهام.
أكد ساتشيديفا قائلاً: "لا يجب منح وكلاء الذكاء الاصطناعي صلاحيات المستخدم كما هي." وشرح أنه يجب تحديد المهام التي يؤديها الوكيل والبيانات التي يسعى إلى الوصول إليها، ومن ثم منحه الصلاحيات فقط في النطاق الضروري.
وفقاً لسيسكو، بلغت نسبة الذين أفادوا بقدرتهم على كشف والاستجابة للحوادث المتعلقة بوكلاء الذكاء الاصطناعي المخترقة 54% على الصعيد العالمي، بينما لم تتجاوز في كوريا سوى 37%.
تعمل سيسكو أيضاً على تعزيز قدرات أعمالها في الأمن السيبراني بما يتماشى مع انتشار الذكاء الاصطناعي. تستفيد الشركة من قدرات تحليل البيانات والرصد والمراقبة التي اكتسبتها من استحواذها على شركة سبلانك بقيمة حوالي 28 مليار دولار في عام 2024، وتربطها بأعمالها الحالية في الشبكات والأمن لتحسين الكشف عن التهديدات والاستجابة لها.
كما أُثيرت الحاجة إلى إدارة الشبكات والأمن بشكل متكامل بدلاً من معاملتهما بشكل منفصل. والسبب أن وكلاء الذكاء الاصطناعي يصلون إلى البيانات والمتطبقات عبر الشبكات، لذا يتعين تحليل معلومات نقاط الاتصال والسلوكيات على الشبكة معاً للكشف عن العلامات الحمراء.
من جانب آخر، قدمت سيسكو حلاً أمنياً قائماً على السحابة يُسمى 'سيسكو سيكيور أكسيس' (Cisco Secure Access)، وهو مصمم للتحكم في صلاحيات الوصول وأنشطة وكلاء الذكاء الاصطناعي. يتميز 'سيسكو سيكيور أكسيس' بأنه يستند إلى مبدأ الثقة الصفرية، ويدير الوصول إلى المتطبقات والبيانات للمستخدمين ووكلاء الذكاء الاصطناعي، ويوفر وظائف الكشف عن والتصدي للوصول غير المصرح به والتصرفات التي تنتهك سياسات الأمن.
أضاف ساتشيديفا: "باستخدام 'سيسكو سيكيور أكسيس'، يمكن تحديد الأدوات وخوادم المشروع المشترك (MCP) والبيانات التي يصل إليها وكيل الذكاء الاصطناعي، والكشف عن وحجب أي سلوك يتجاوز الحدود المسموح بها."
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.